Fim da senha no código: identidade gerenciada + Key Vault
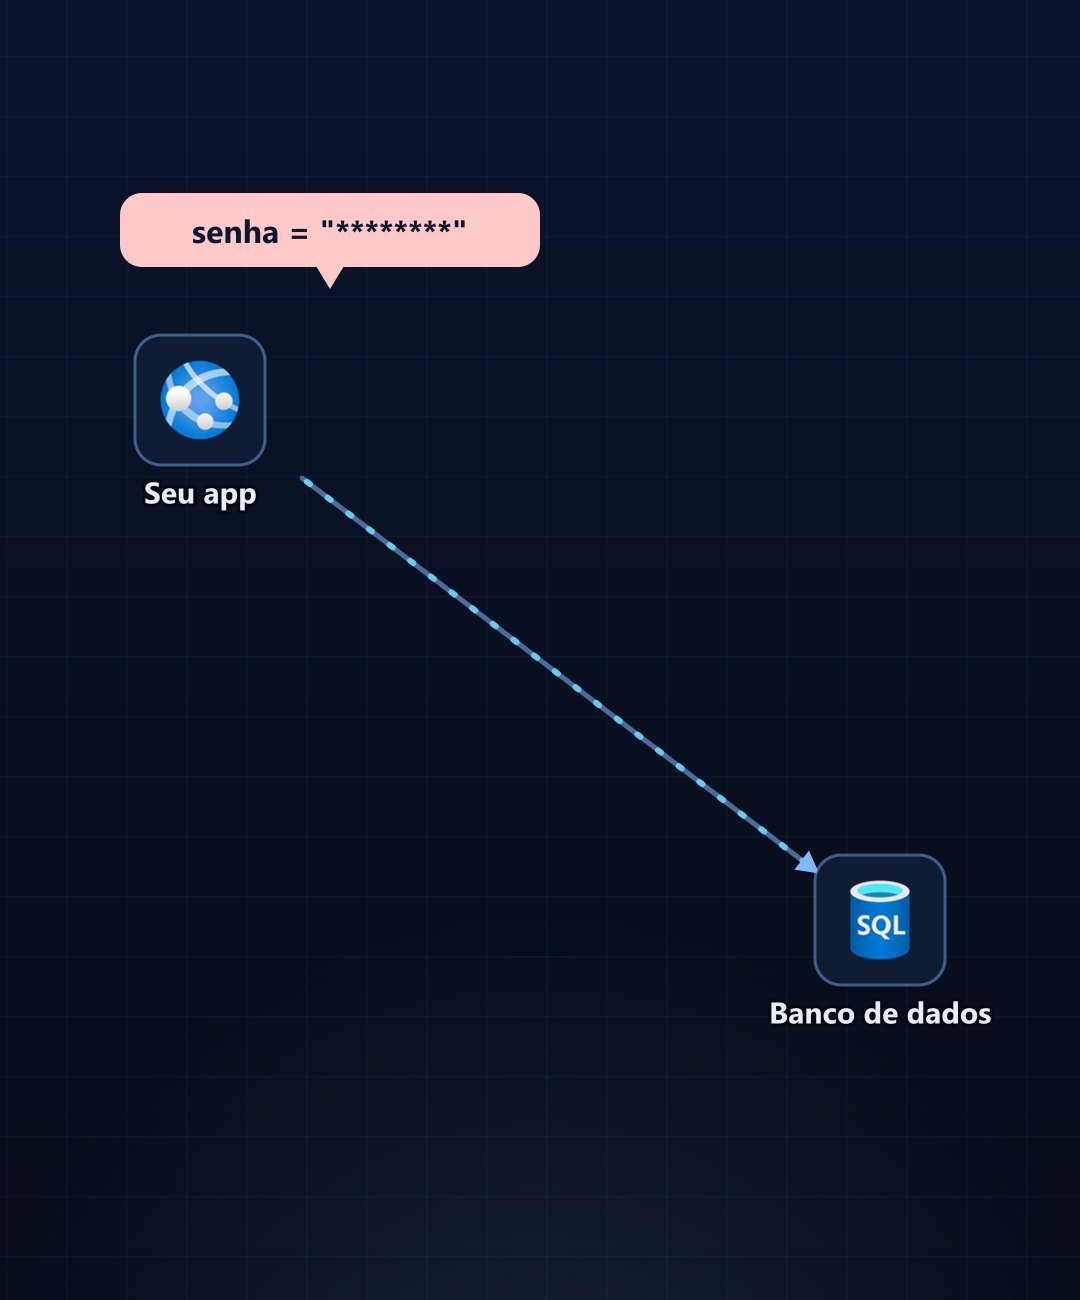
Senha de banco de dados dentro do código é um clássico — e um problema. O segredo viaja junto com o app, e quem cuida dele é você, na mão.
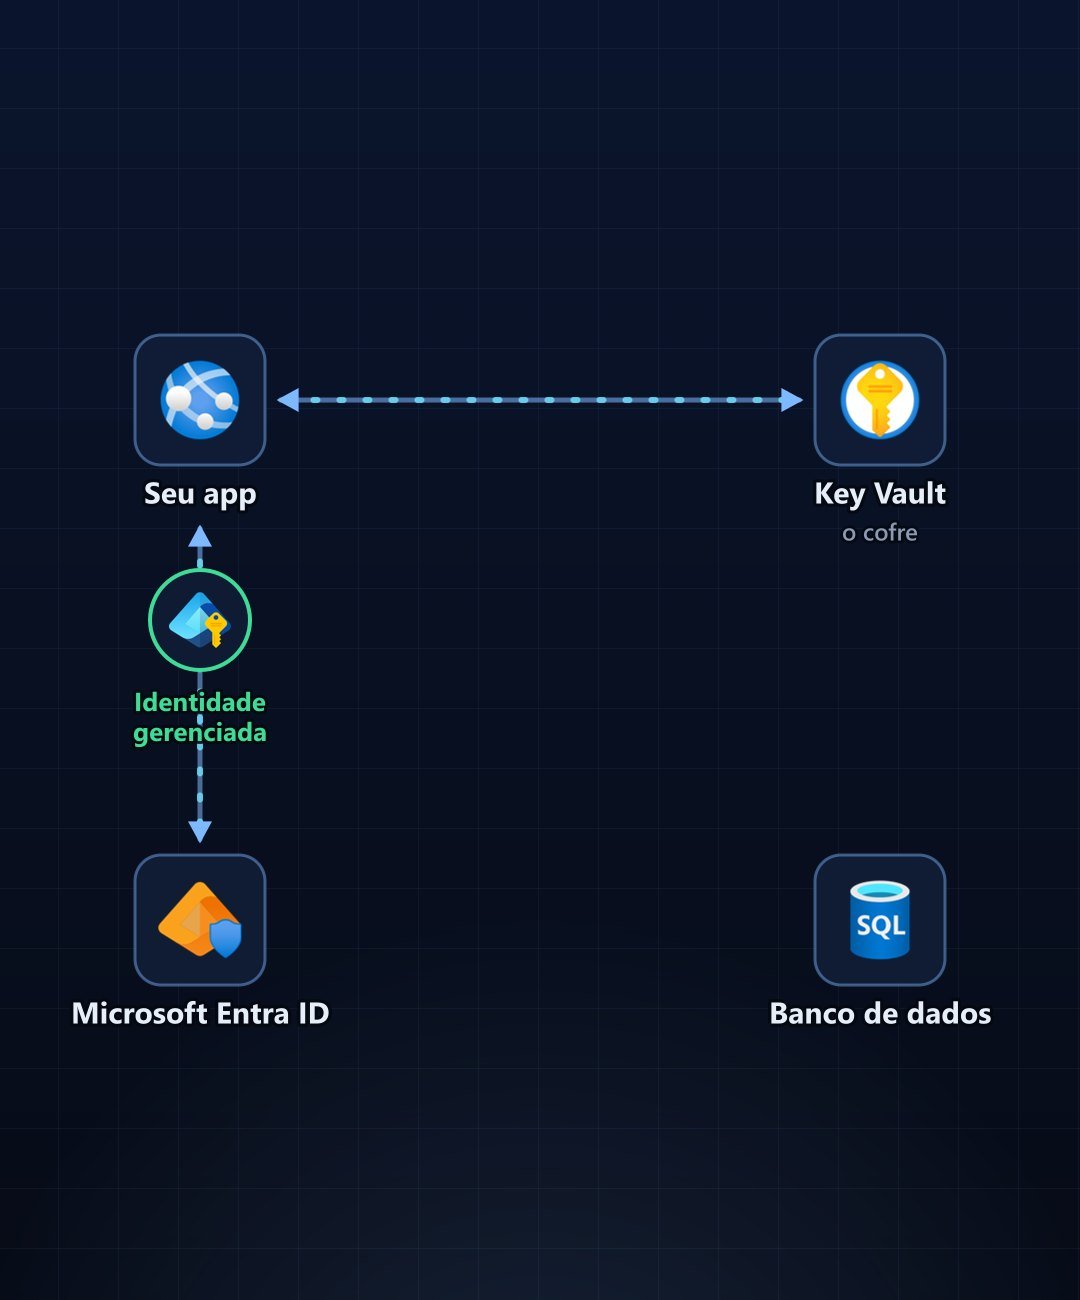
No Azure, dá para tirar a senha do código com duas peças: a identidade gerenciada, que autentica o app sem credencial, e o Azure Key Vault, o cofre que guarda o segredo.
⚡ Destaques Rápidos
- O risco: segundo a Microsoft, o tratamento manual de segredos e certificados é uma fonte conhecida de problemas de segurança e de indisponibilidade.
- Identidade gerenciada: os aplicativos obtêm tokens do Microsoft Entra sem precisar gerenciar nenhuma credencial — e sem custo extra.
- Key Vault: armazena com segurança e controla o acesso a tokens, senhas, certificados, chaves de API e outros segredos.
- Autenticação e autorização: a autenticação é feita pelo Microsoft Entra ID; a autorização, por Azure RBAC ou política de acesso do cofre.
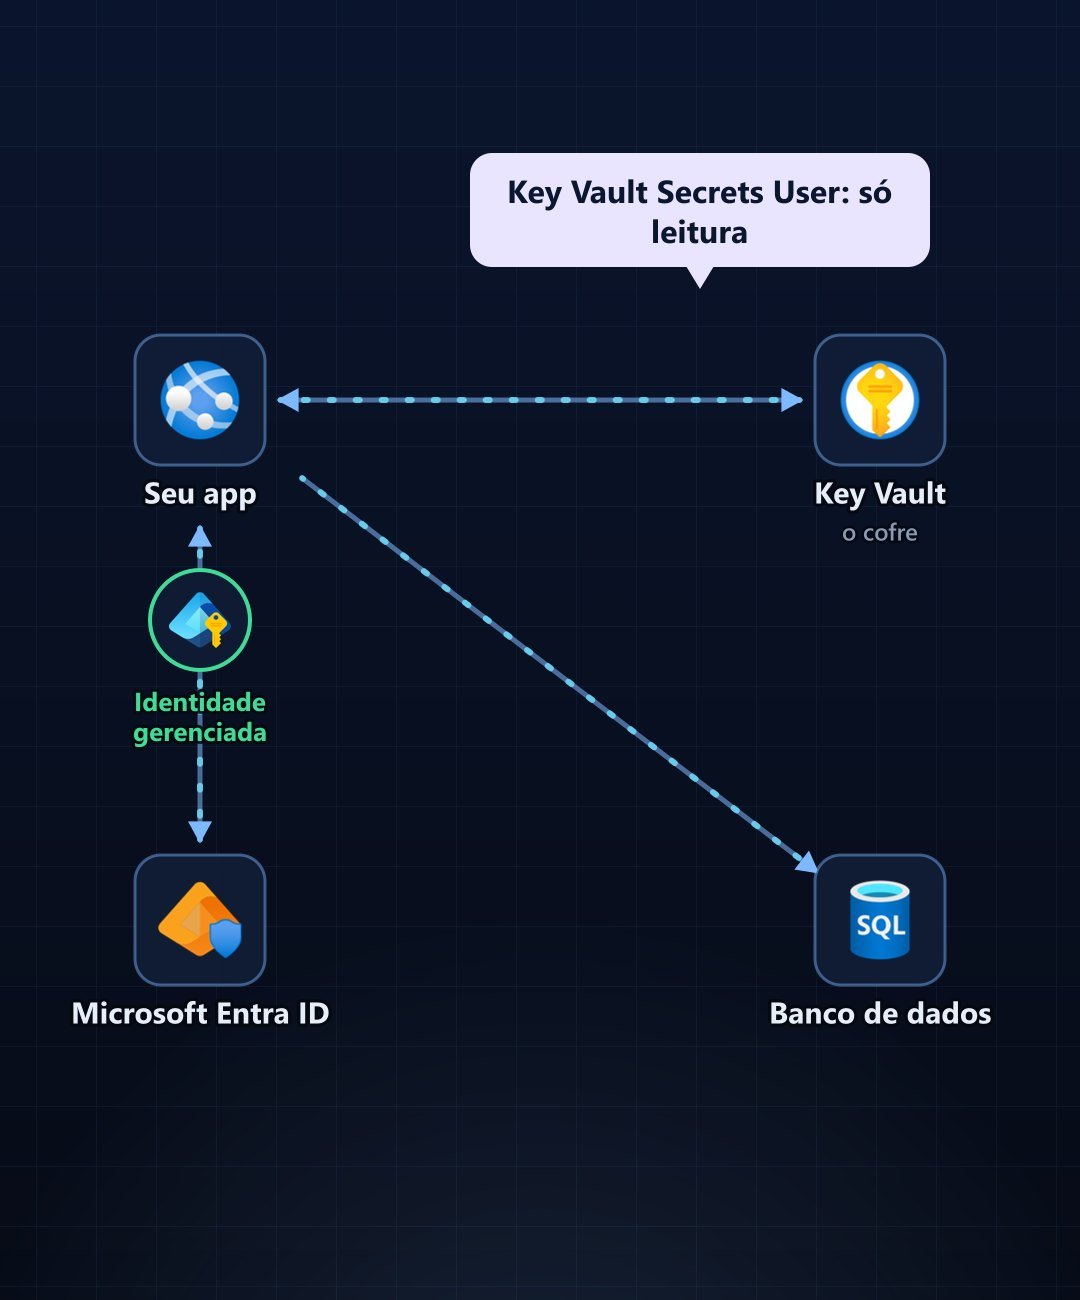
- Permissão mínima: a função Key Vault Secrets User permite ler o conteúdo dos segredos.
⟩_ O problema: o segredo dentro do código
A documentação de identidades gerenciadas começa pelo problema: um desafio comum para desenvolvedores é gerenciar segredos, credenciais, certificados e chaves usados na comunicação entre serviços. O tratamento manual de segredos e certificados é uma fonte conhecida de problemas de segurança e de indisponibilidade.
Do lado do Key Vault, a orientação é a mesma: quando os desenvolvedores usam o cofre, não precisam mais guardar informações de segurança no aplicativo, e isso elimina a necessidade de tornar essas informações parte do código. O exemplo da própria documentação é a cadeia de conexão com o banco: em vez de ficar no código, ela fica guardada no Key Vault.
⟩_ Identidade gerenciada: sem credencial para gerenciar
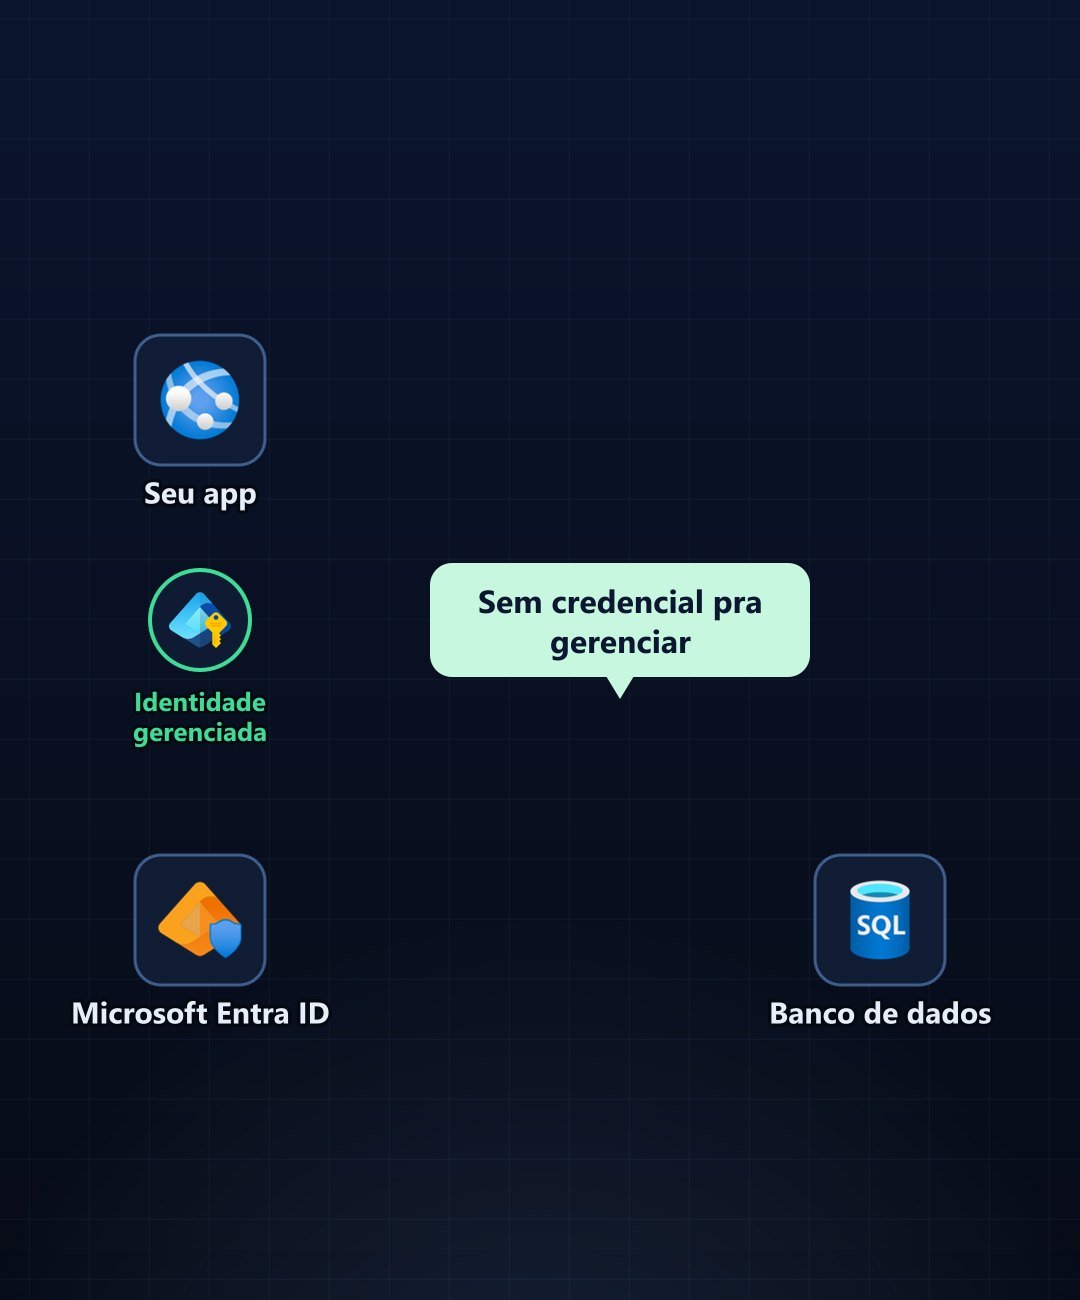
Uma identidade gerenciada é uma identidade que pode ser atribuída a um recurso de computação do Azure, como uma máquina virtual, ou a qualquer plataforma de hospedagem de apps suportada. Ela substitui segredos como chaves de acesso ou senhas.
Os benefícios listados na documentação: você não precisa gerenciar credenciais — elas nem ficam acessíveis para você; dá para autenticar em qualquer recurso que suporte autenticação do Microsoft Entra; e as identidades gerenciadas não têm custo extra.
⟩_ Dois tipos: atribuída pelo sistema e atribuída pelo usuário
Existem dois tipos de identidade gerenciada:
- Atribuída pelo sistema — criada como parte de um recurso do Azure e presa ao ciclo de vida dele: quando o recurso é excluído, a identidade é excluída junto. Não pode ser compartilhada;
- Atribuída pelo usuário — criada como um recurso independente, com ciclo de vida próprio. Pode ser associada a mais de um recurso e precisa ser excluída explicitamente.
⟩_ O token: autenticação automática
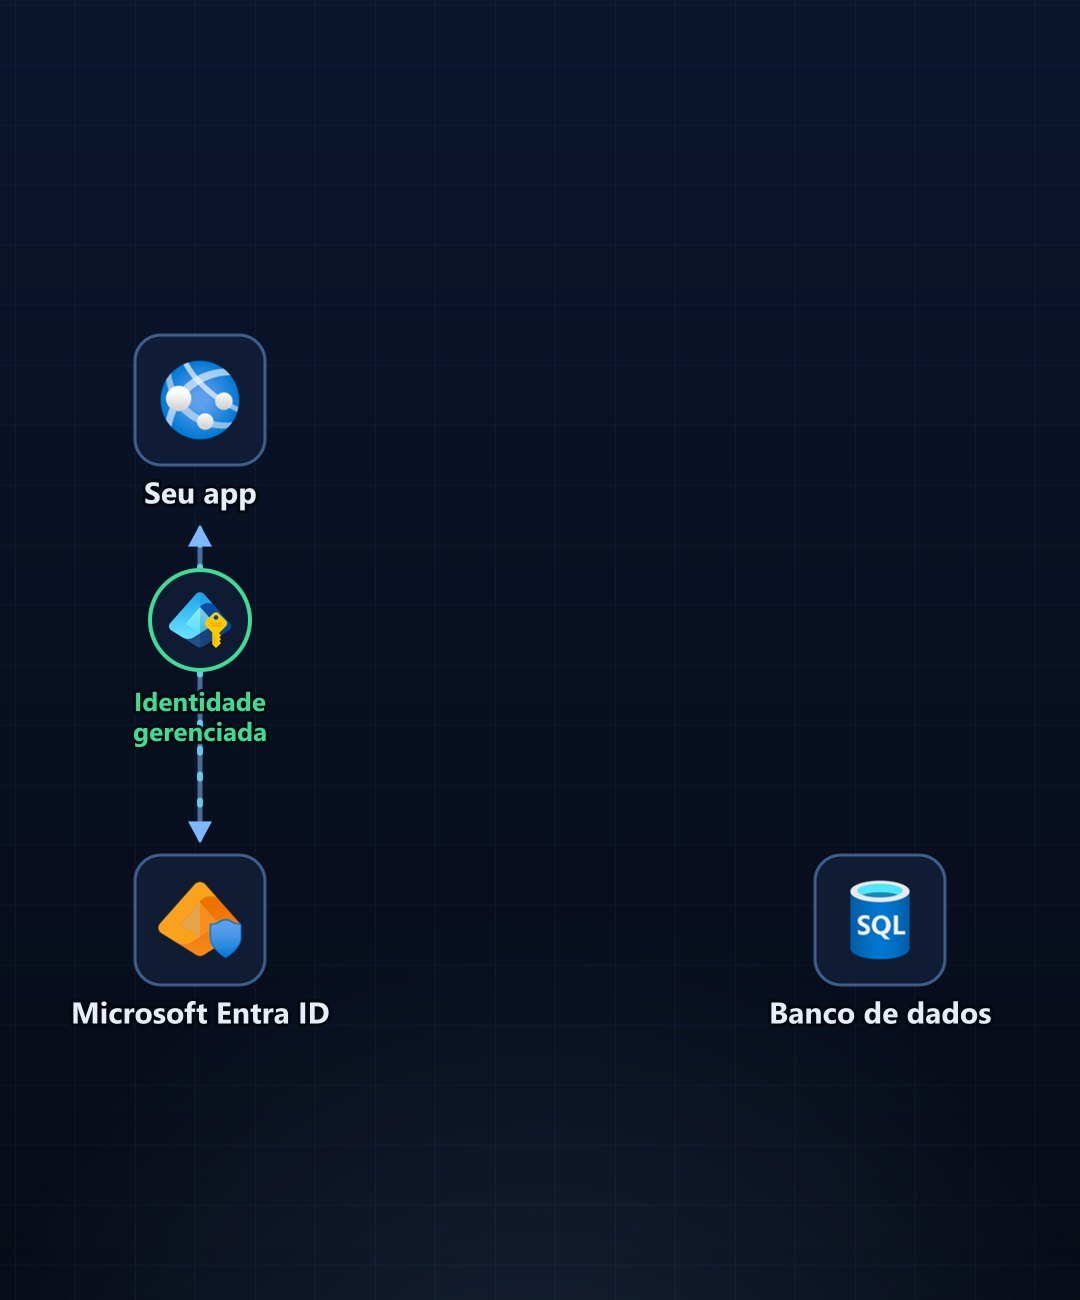
O código que roda no recurso usa a biblioteca Azure.Identity (ou a MSAL) para obter do Entra ID um token da identidade gerenciada. Essa obtenção de token não exige nenhum segredo e é autenticada automaticamente, com base no ambiente em que o código roda.
⟩_ Key Vault: o cofre
O Azure Key Vault resolve três problemas: gerenciamento de segredos (tokens, senhas, certificados, chaves de API), gerenciamento de chaves de criptografia e gerenciamento de certificados TLS/SSL.
O acesso a um cofre exige autenticação e autorização. A autenticação é feita pelo Microsoft Entra ID. A autorização pode ser feita por Azure RBAC ou pela política de acesso do Key Vault.
⟩_ Permissão mínima: Key Vault Secrets User
No modelo de permissão por Azure RBAC, a função interna Key Vault Secrets User permite ler o conteúdo dos segredos. É o suficiente para um app que só precisa buscar a senha do banco na hora de conectar.
A documentação também lembra que dá para segregar os segredos: criar um Key Vault por aplicação e restringir os segredos de cada cofre a uma aplicação e a um time específicos.
⟩_ Auditoria: quem acessou, e quando
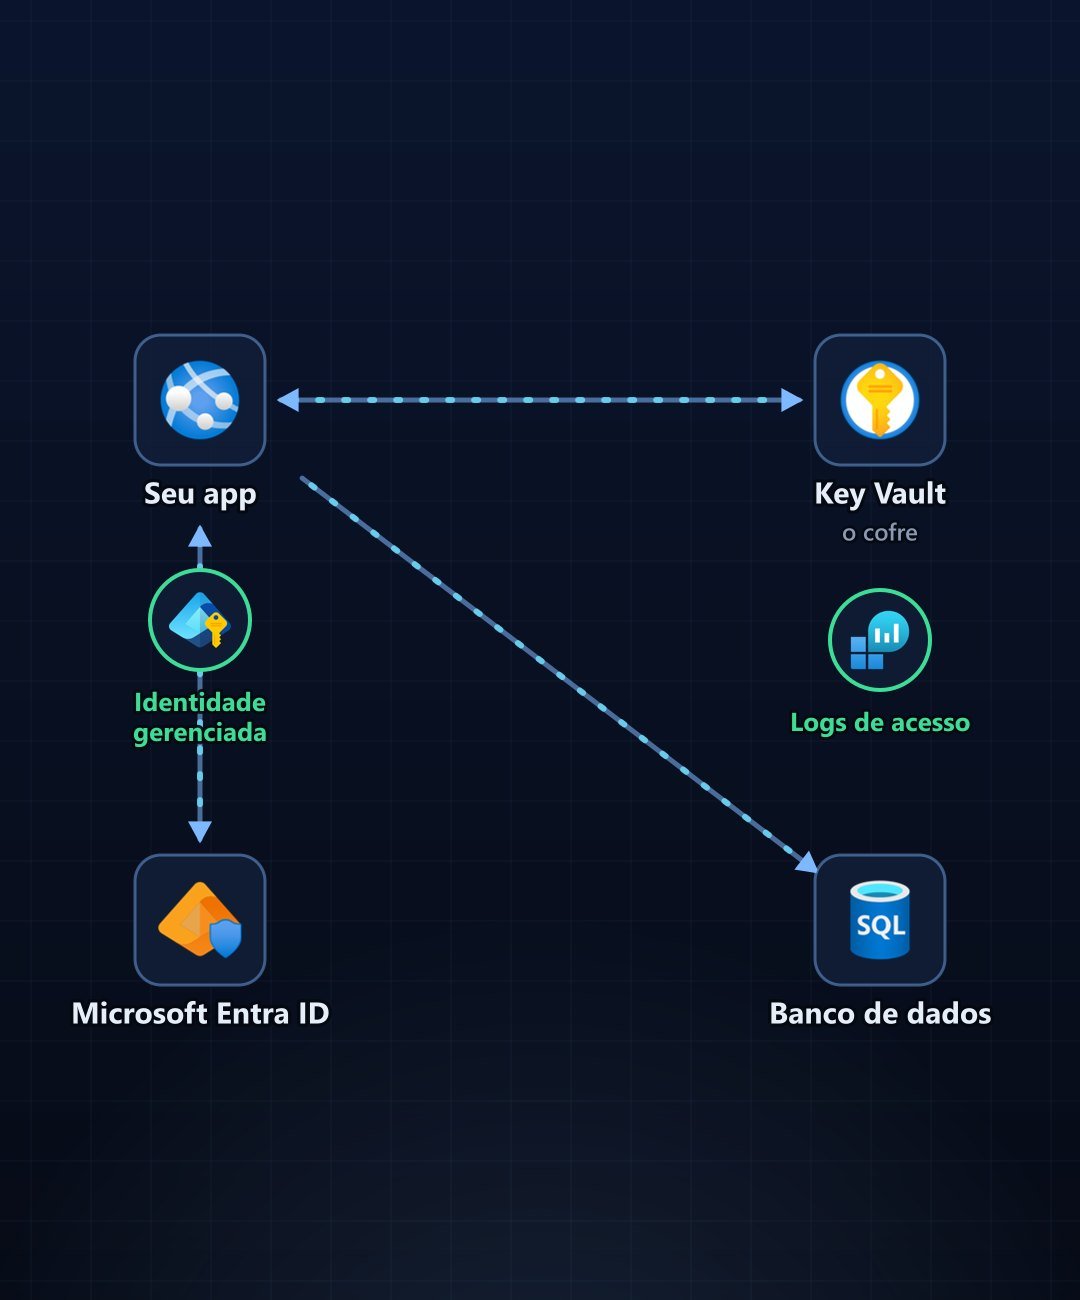
Ao habilitar o log dos cofres, você monitora como e quando as chaves e os segredos são acessados. Os logs podem ser arquivados numa conta de armazenamento, transmitidos para um hub de eventos ou enviados para os logs do Azure Monitor.
⟩_ Resumo
Tire a senha do código. A identidade gerenciada autentica o app no Microsoft Entra sem credencial nenhuma, e o Key Vault guarda o segredo, entrega só a quem tem permissão e registra cada acesso.