Você tem MFA. Mesmo assim podem roubar sua conta: por que nem todo segundo fator é igual
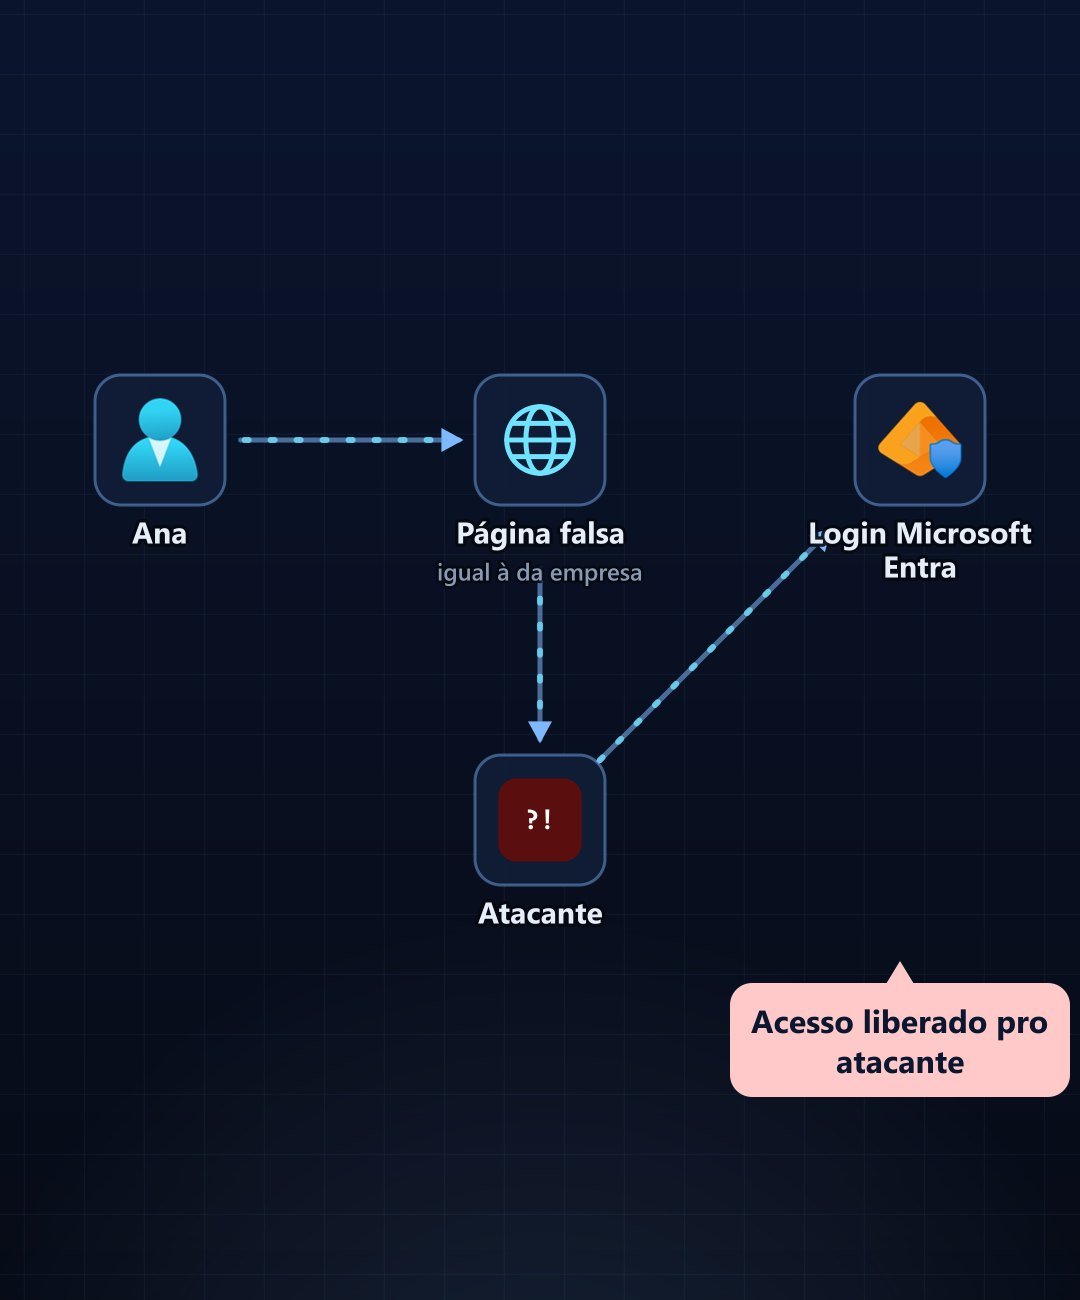
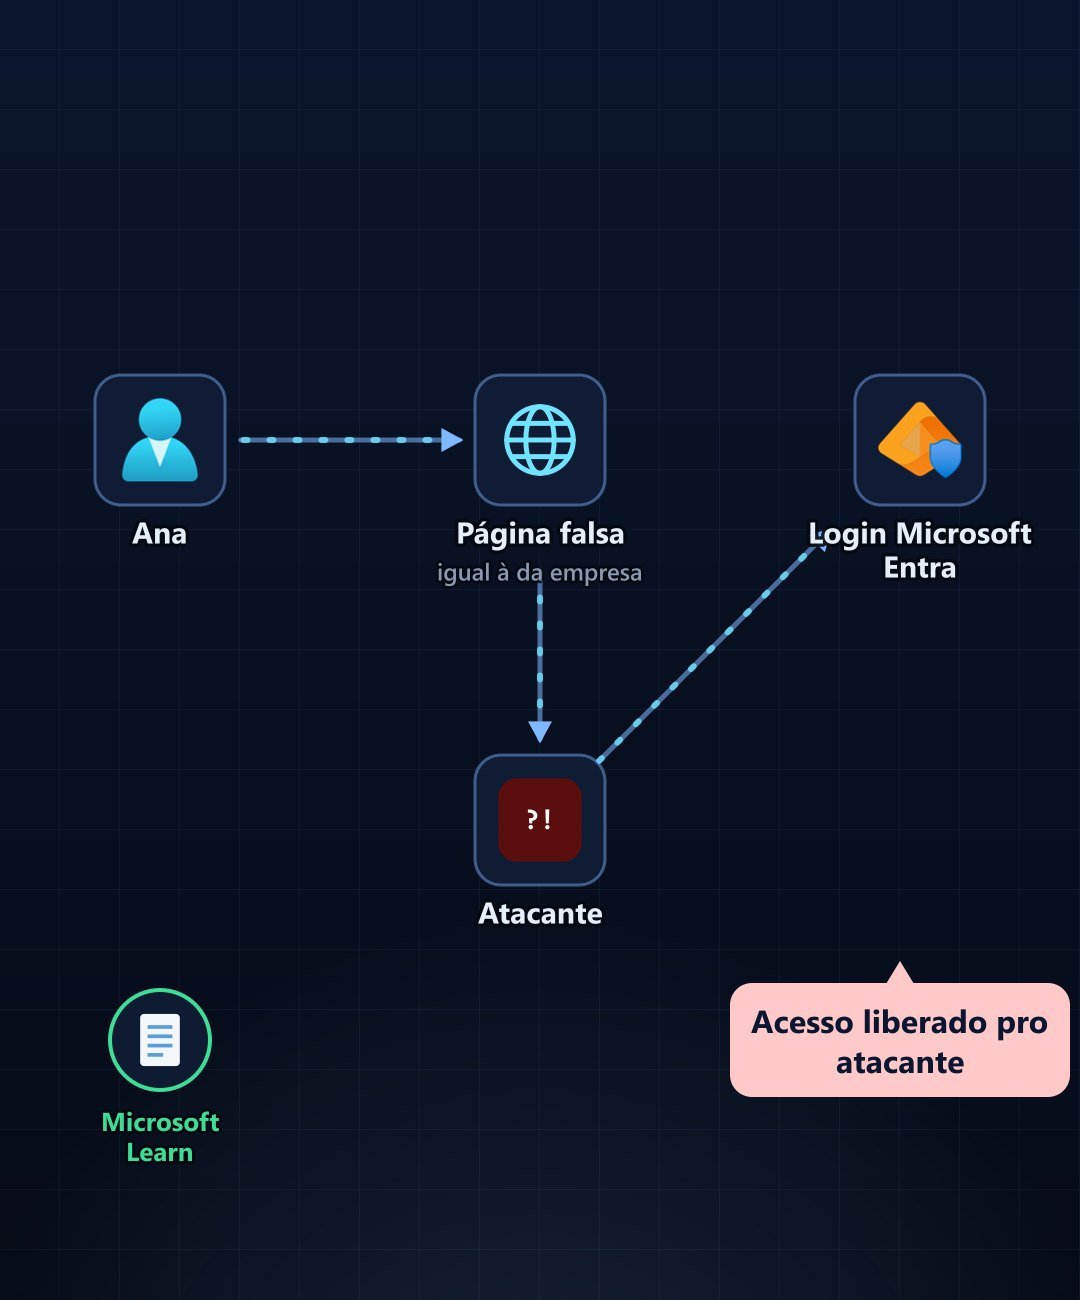
A Ana recebe um e-mail: "sua senha expira hoje". Ela clica, cai numa página de login idêntica à da empresa e digita a senha. Ela tem MFA por SMS — então o código chega e ela digita também.
Do outro lado, o atacante repassa a senha e o código para o login verdadeiro, em tempo real. A conta é invadida mesmo com MFA. Neste artigo, montamos essa arquitetura e vemos qual tipo de segundo fator resiste a esse golpe.
⚡ Destaques Rápidos
- MFA por SMS, código ou notificação melhora muito a segurança, mas, segundo a Microsoft, continua vulnerável a phishing remoto.
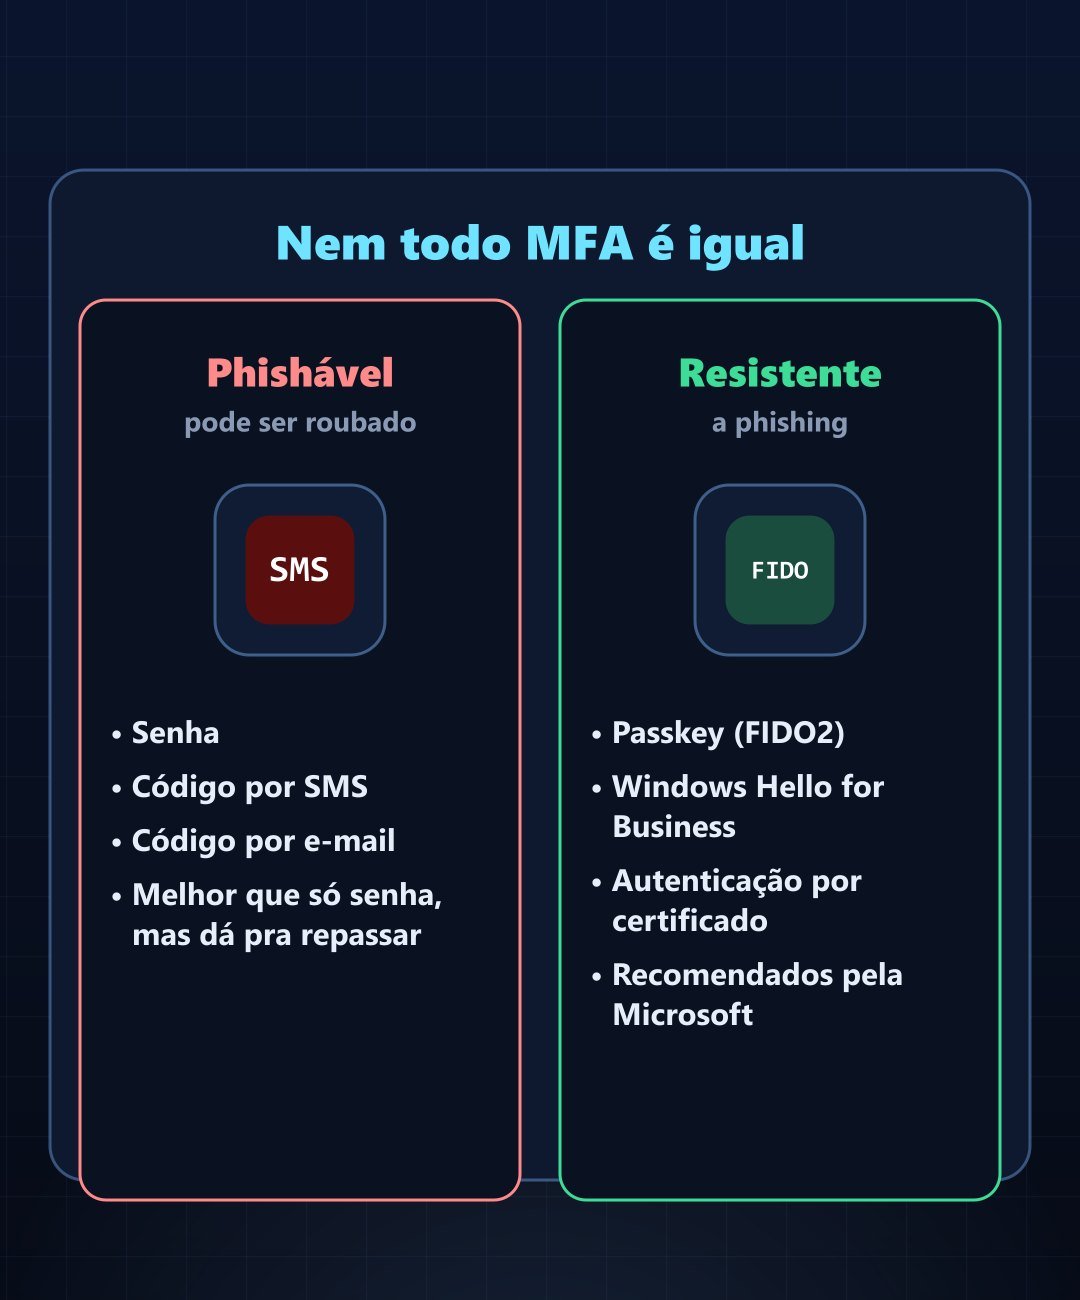
- Phishável: senha, código por SMS, código por e-mail.
- Resistente a phishing: passkey (FIDO2), Windows Hello for Business e autenticação baseada em certificado — os métodos recomendados pela Microsoft.
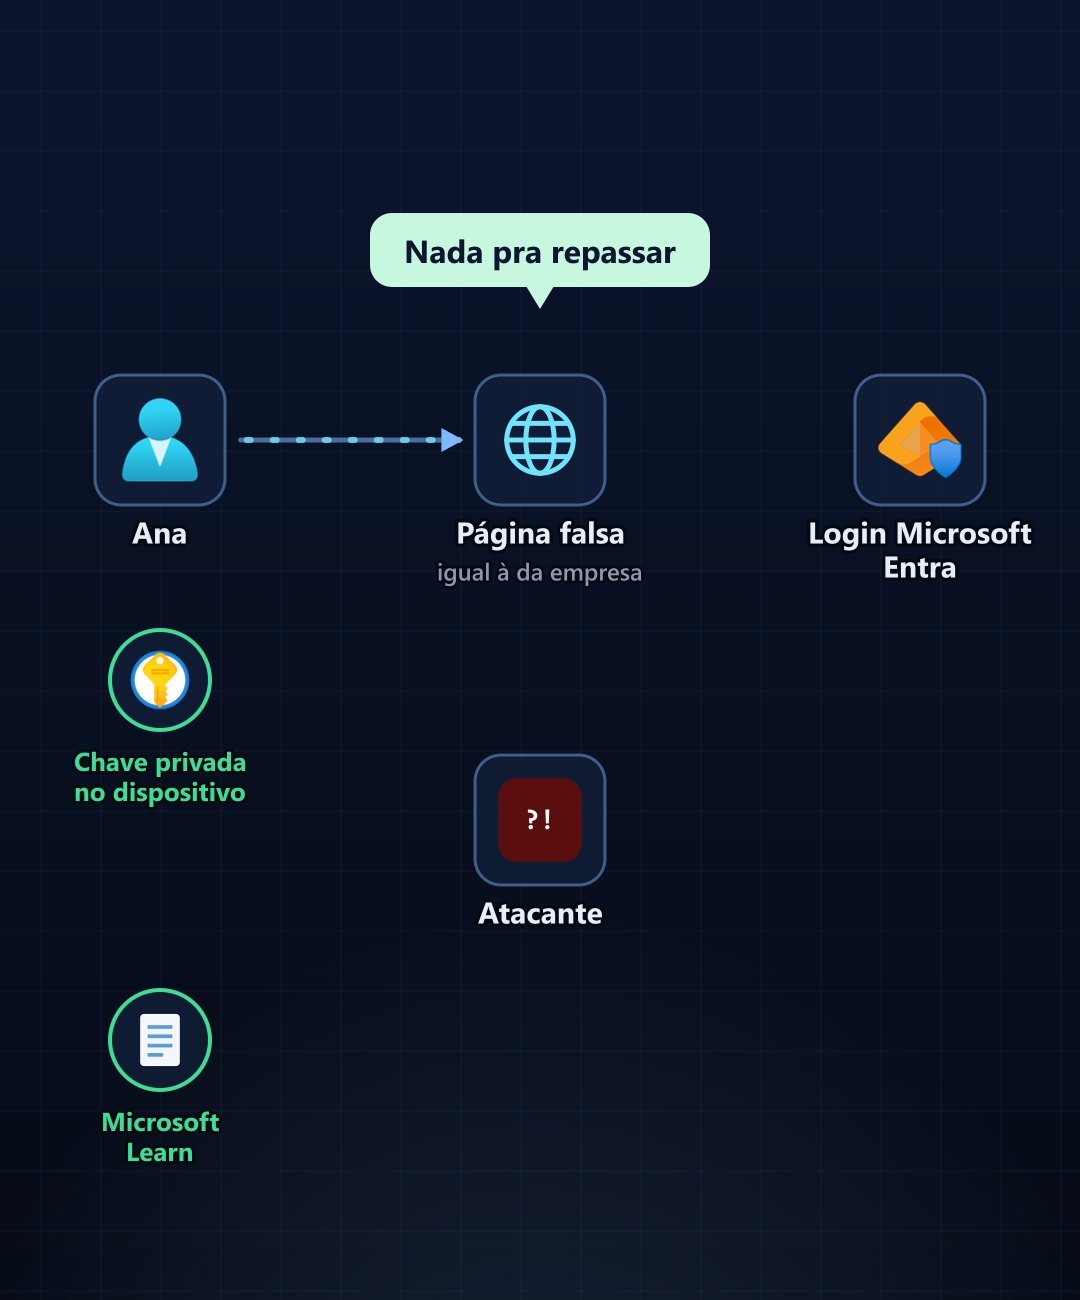
- Passkey só funciona no site em que foi criada: na página falsa, não há nada para repassar.
- Acesso Condicional: o controle "Exigir força de autenticação" permite exigir MFA resistente a phishing para recursos sensíveis.
⟩_ Como funciona o golpe
No phishing remoto, o atacante não precisa do seu celular. Ele monta uma página falsa, captura o que você digita — a senha e o código de uso único — e usa esses dados no site verdadeiro antes que o código expire.
⟩_ O que diz a documentação da Microsoft
A visão geral de autenticação do Microsoft Entra é direta: o MFA tradicional com SMS, código por e-mail ou aplicativo autenticador melhora significativamente a segurança em relação a usar só a senha, mas essas opções são suscetíveis a ataques de phishing remoto, em que o atacante usa engenharia social e ferramentas com IA para roubar senhas ou códigos de uso único.
⟩_ Phishável × resistente a phishing
A Microsoft recomenda métodos resistentes a phishing porque oferecem a experiência de entrada mais segura. No Microsoft Entra ID, eles incluem:
- Passkeys (FIDO2) — sincronizadas, em chaves de segurança ou no Microsoft Authenticator;
- Windows Hello for Business (e Platform Credential para macOS);
- Autenticação baseada em certificado (CBA).
⟩_ Por que a passkey resiste
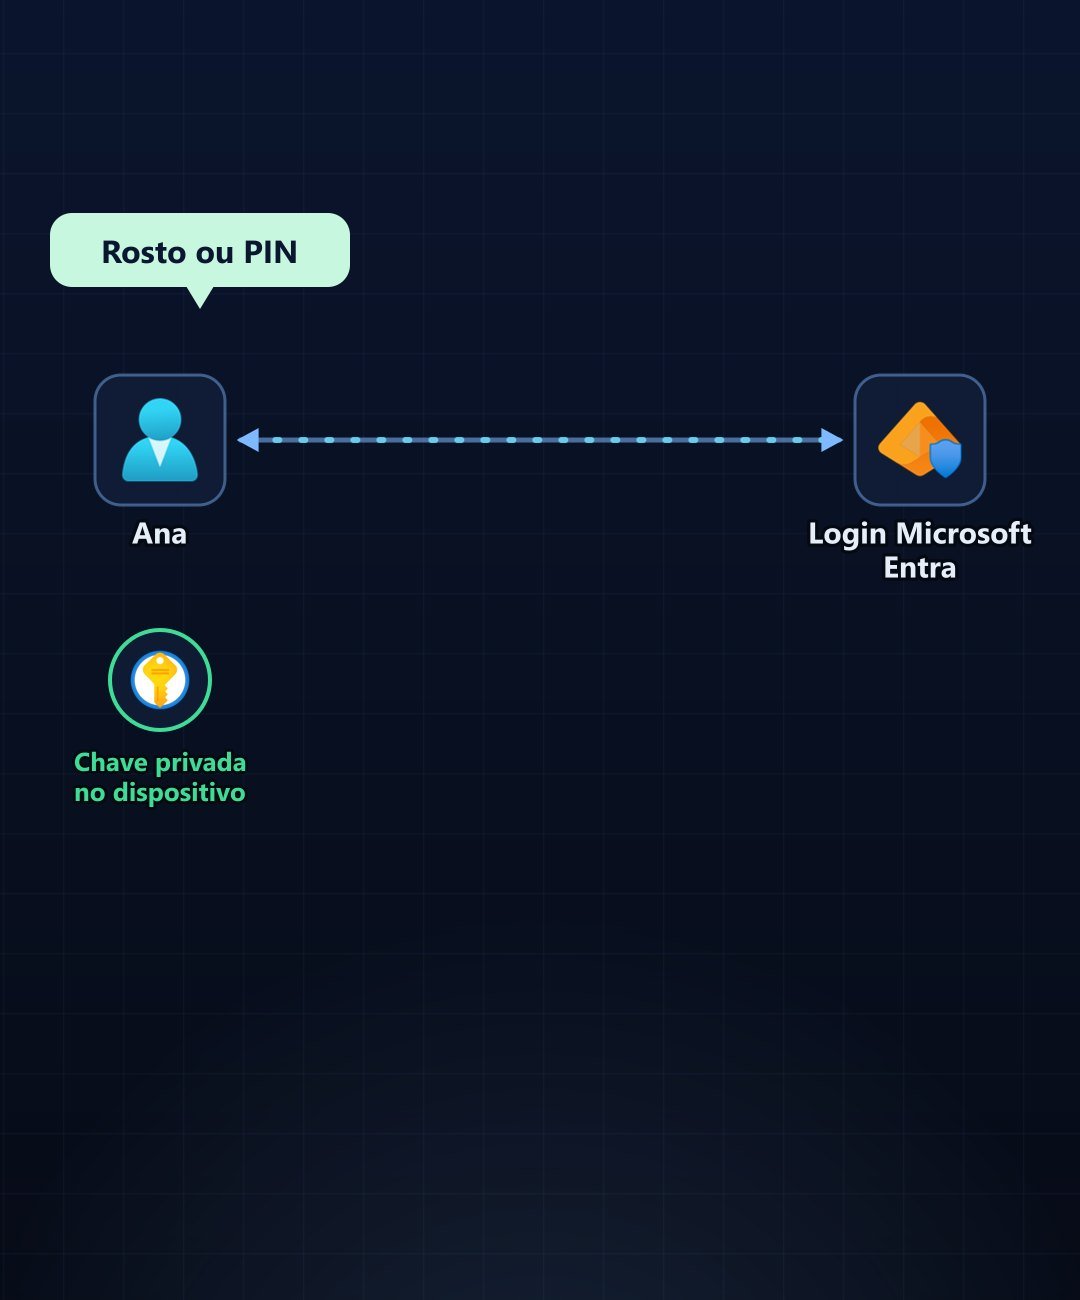
A passkey usa um par de chaves: a chave privada fica no seu dispositivo e a pública fica com o site ou aplicativo. Esse par é único, então a passkey só funciona no site em que foi criada. Numa página falsa, ela simplesmente não responde — não existe senha nem código para o atacante repassar.
⟩_ O login de verdade
No login verdadeiro, o Microsoft Entra ID envia um desafio ao dispositivo. A Ana confirma com biometria ou PIN, o autenticador assina o desafio com a chave privada e o Entra verifica a assinatura com a chave pública antes de emitir o token.
⟩_ E quem usa o Authenticator?
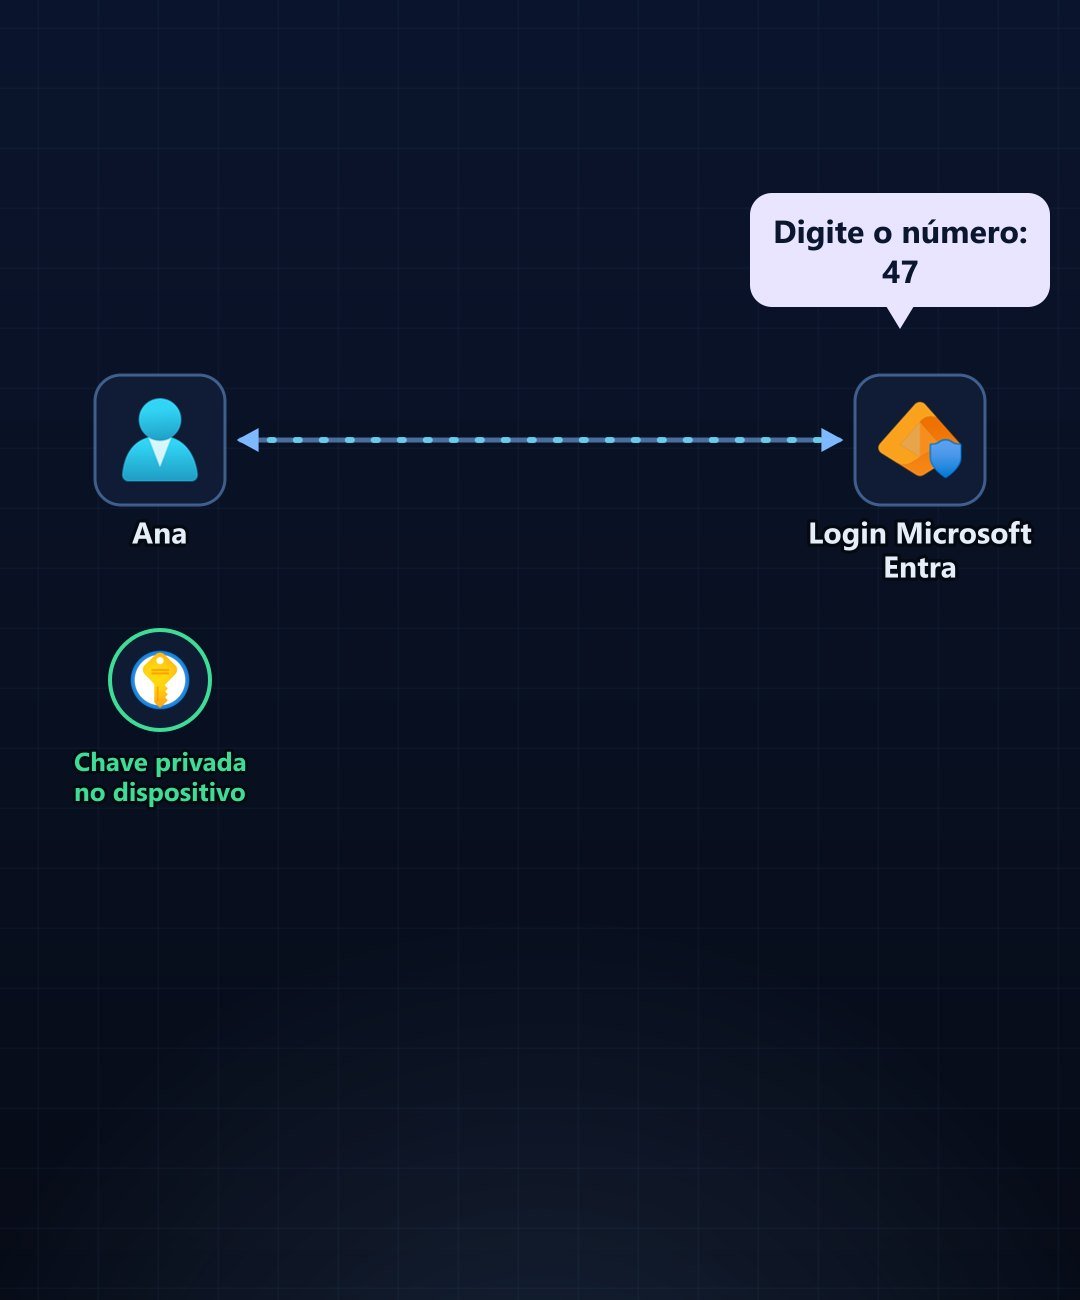
As notificações por push do Microsoft Authenticator vêm com correspondência de número: o usuário digita no app o número que aparece na tela de login. Segundo a documentação, a correspondência de número está habilitada para todas as notificações por push do Authenticator e os usuários não podem desativá-la. Isso ajuda a evitar aprovar um login que não foi você quem iniciou.
⟩_ Exigir o método forte com o Acesso Condicional
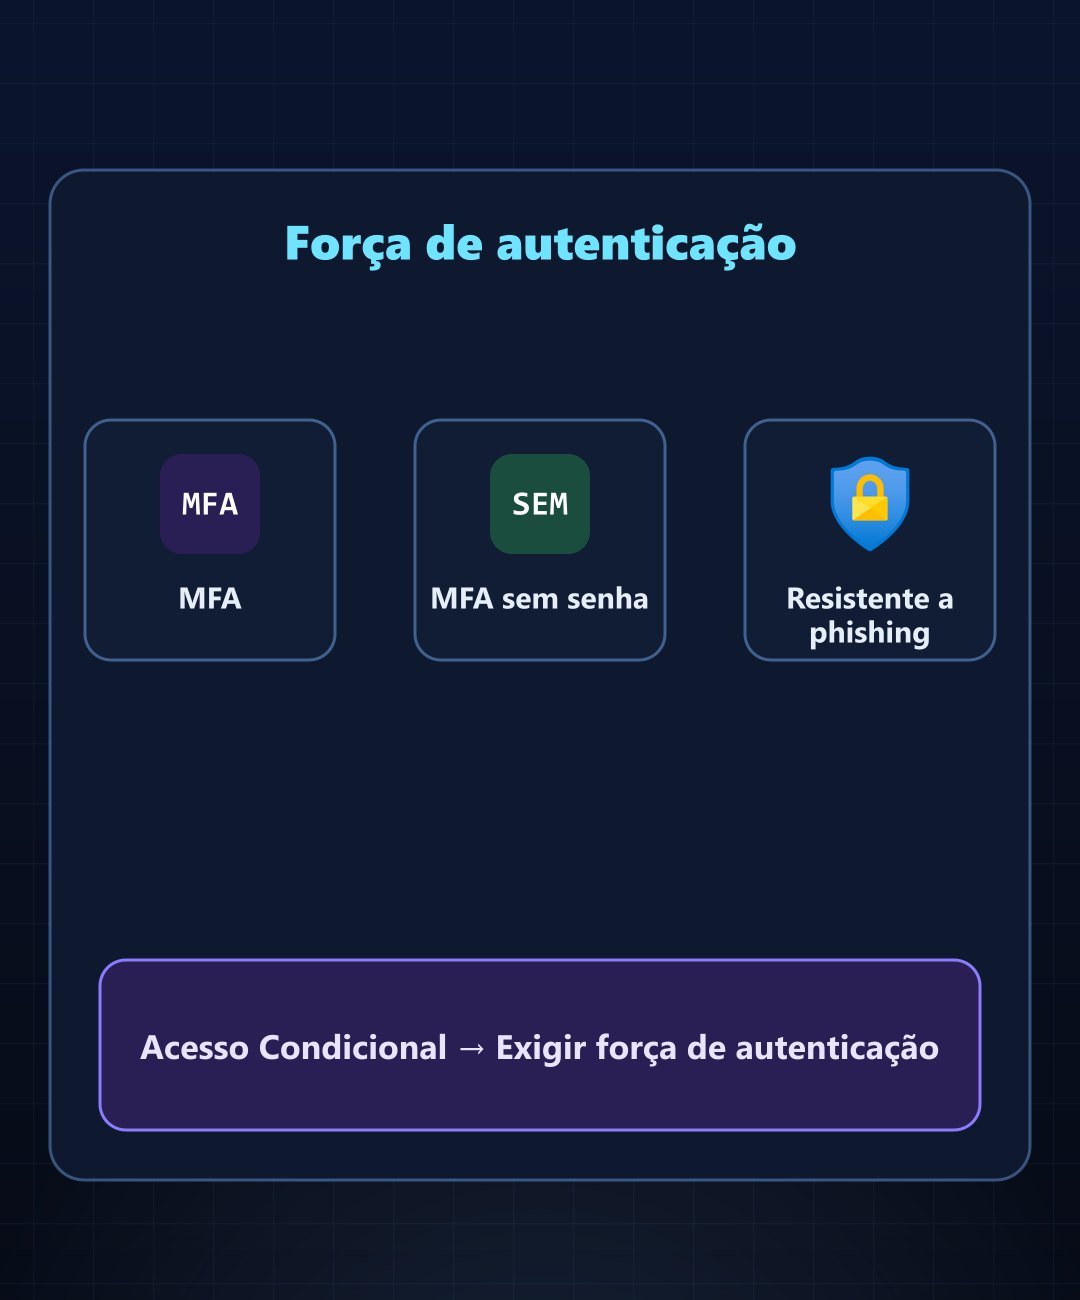
No Acesso Condicional do Microsoft Entra, o controle Exigir força de autenticação define quais combinações de métodos são aceitas para acessar um recurso. Há três forças prontas: MFA, MFA sem senha e MFA resistente a phishing. Assim dá para aceitar um MFA comum em recursos menos sensíveis e exigir resistência a phishing nos mais críticos.
Dois detalhes da documentação: o Acesso Condicional é avaliado depois da autenticação inicial, e o recurso requer licença Microsoft Entra ID P1.
⟩_ Resumo
MFA é obrigatório — mas o melhor MFA é o que não dá para phishar. Se você ainda usa SMS, ele já é bem melhor que só a senha; o próximo passo é a passkey.