NSG ou Azure Firewall? A diferença explicada com uma cidade
NSG e Azure Firewall aparecem juntos em toda conversa sobre segurança de rede no Azure — e é comum achar que são a mesma coisa. Não são.
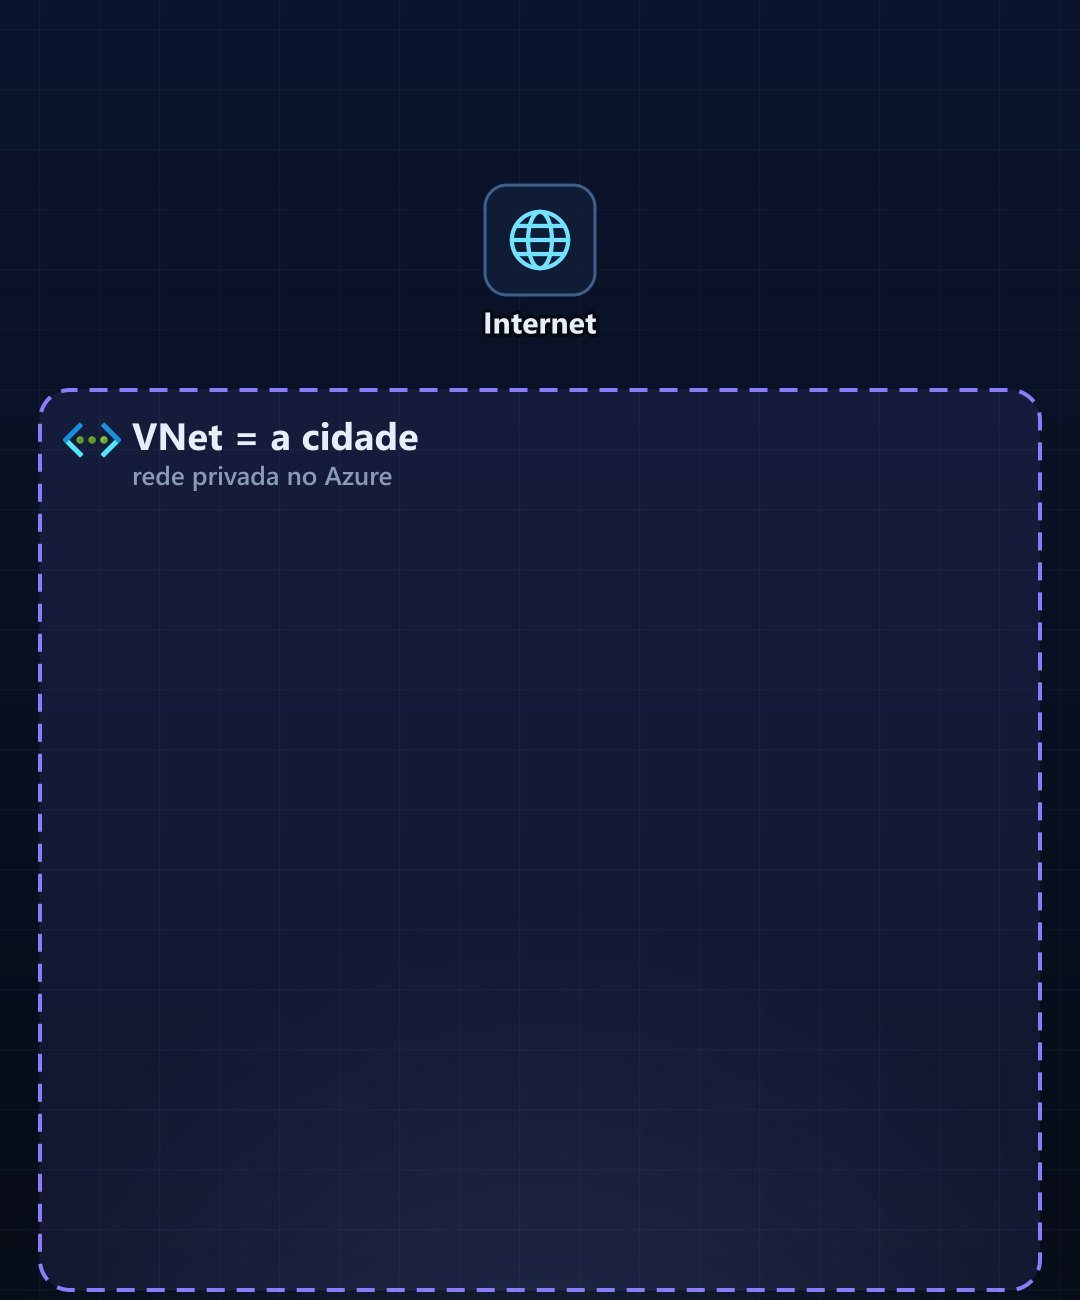
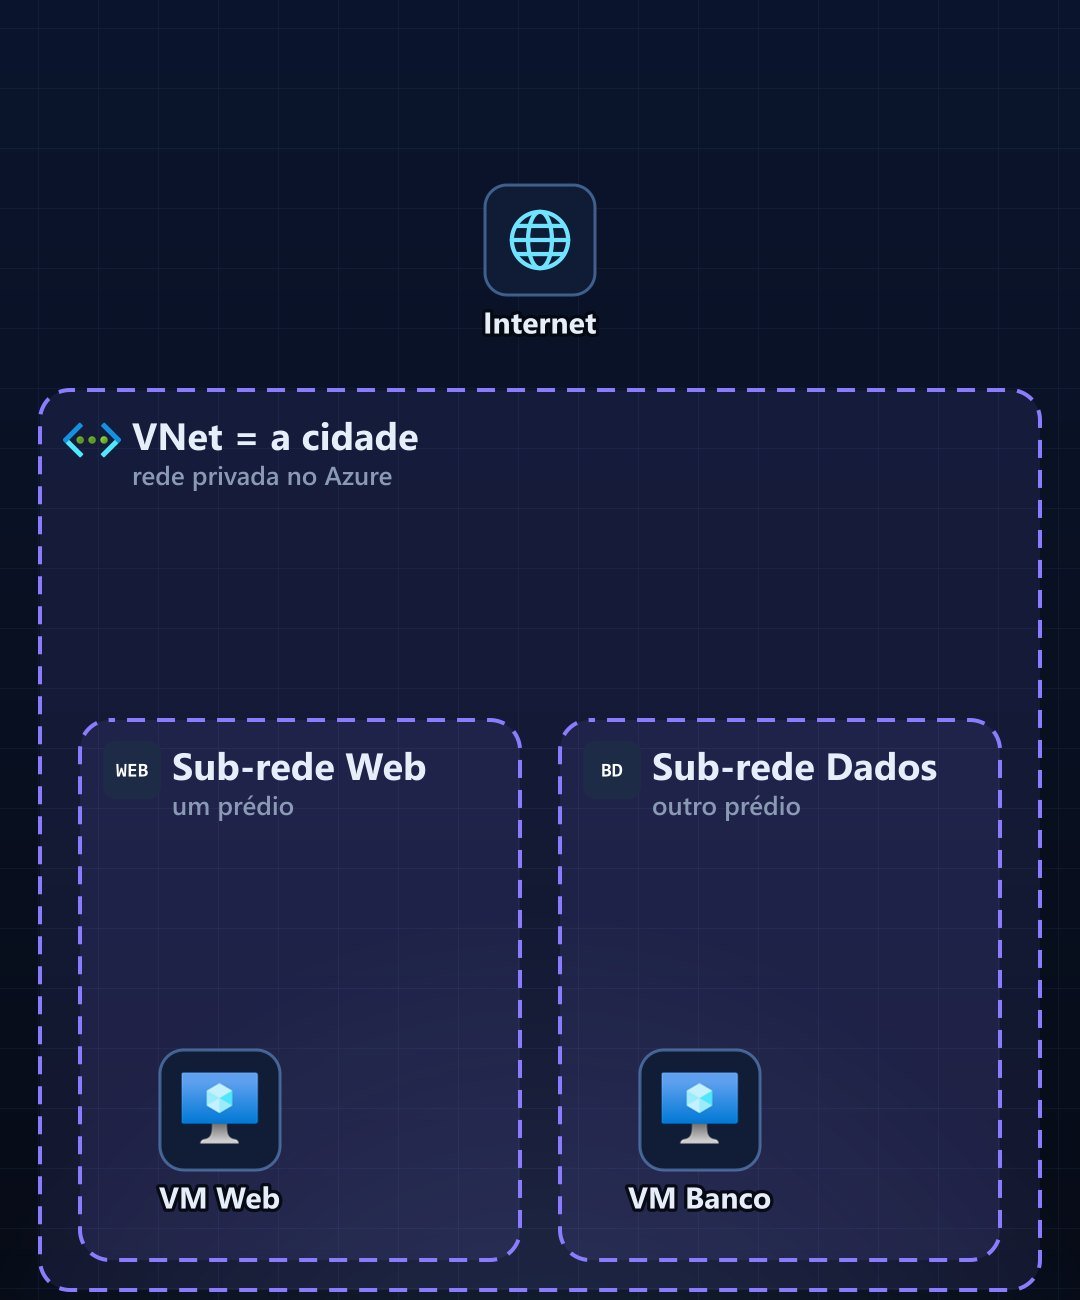
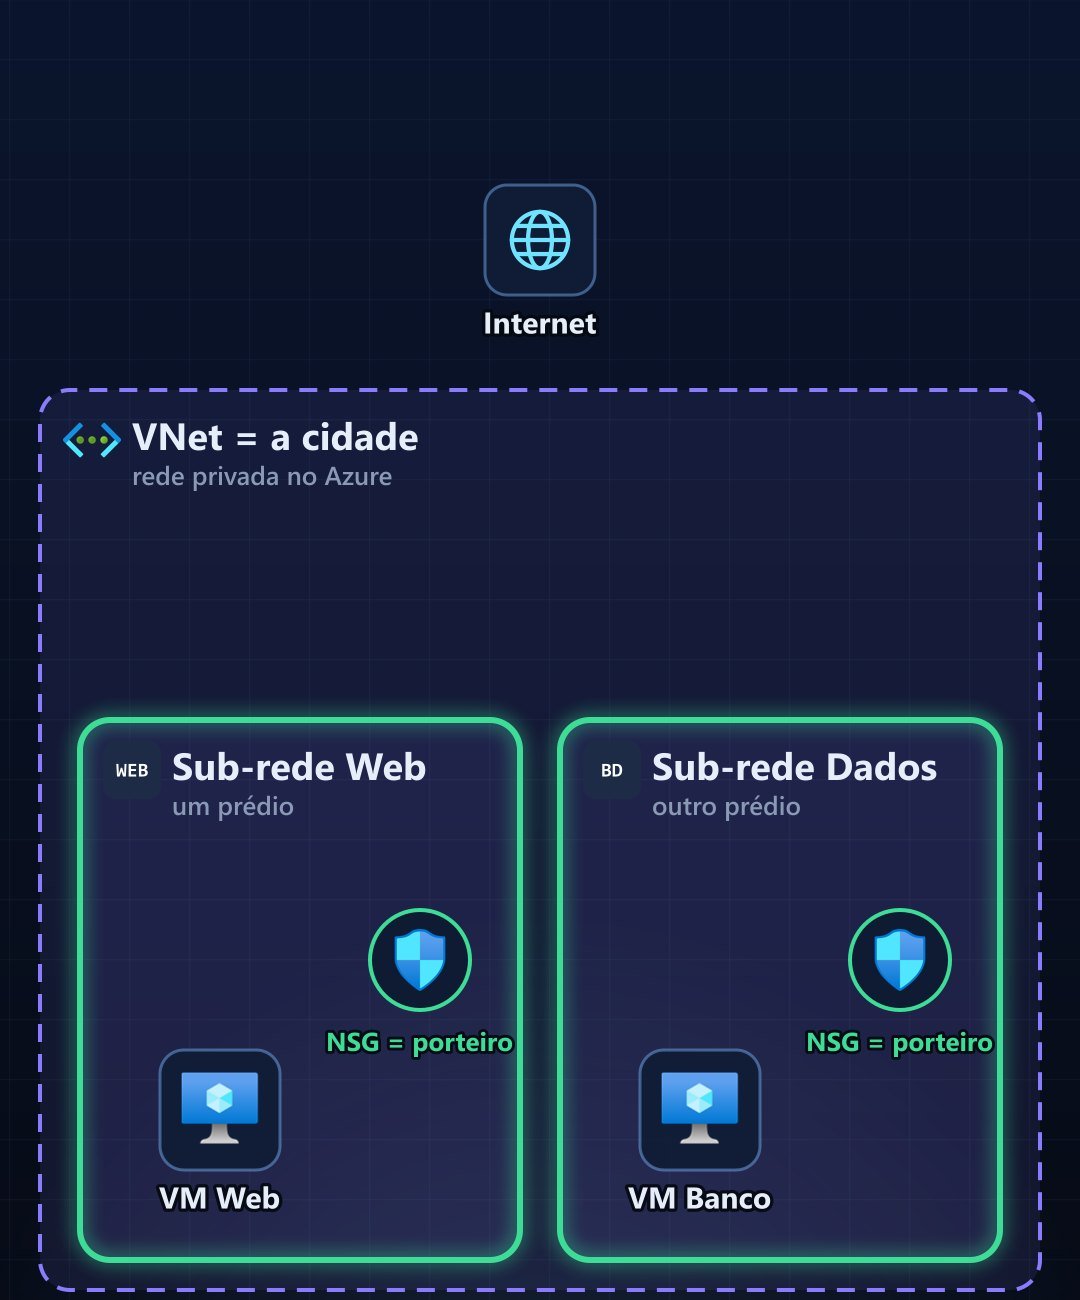
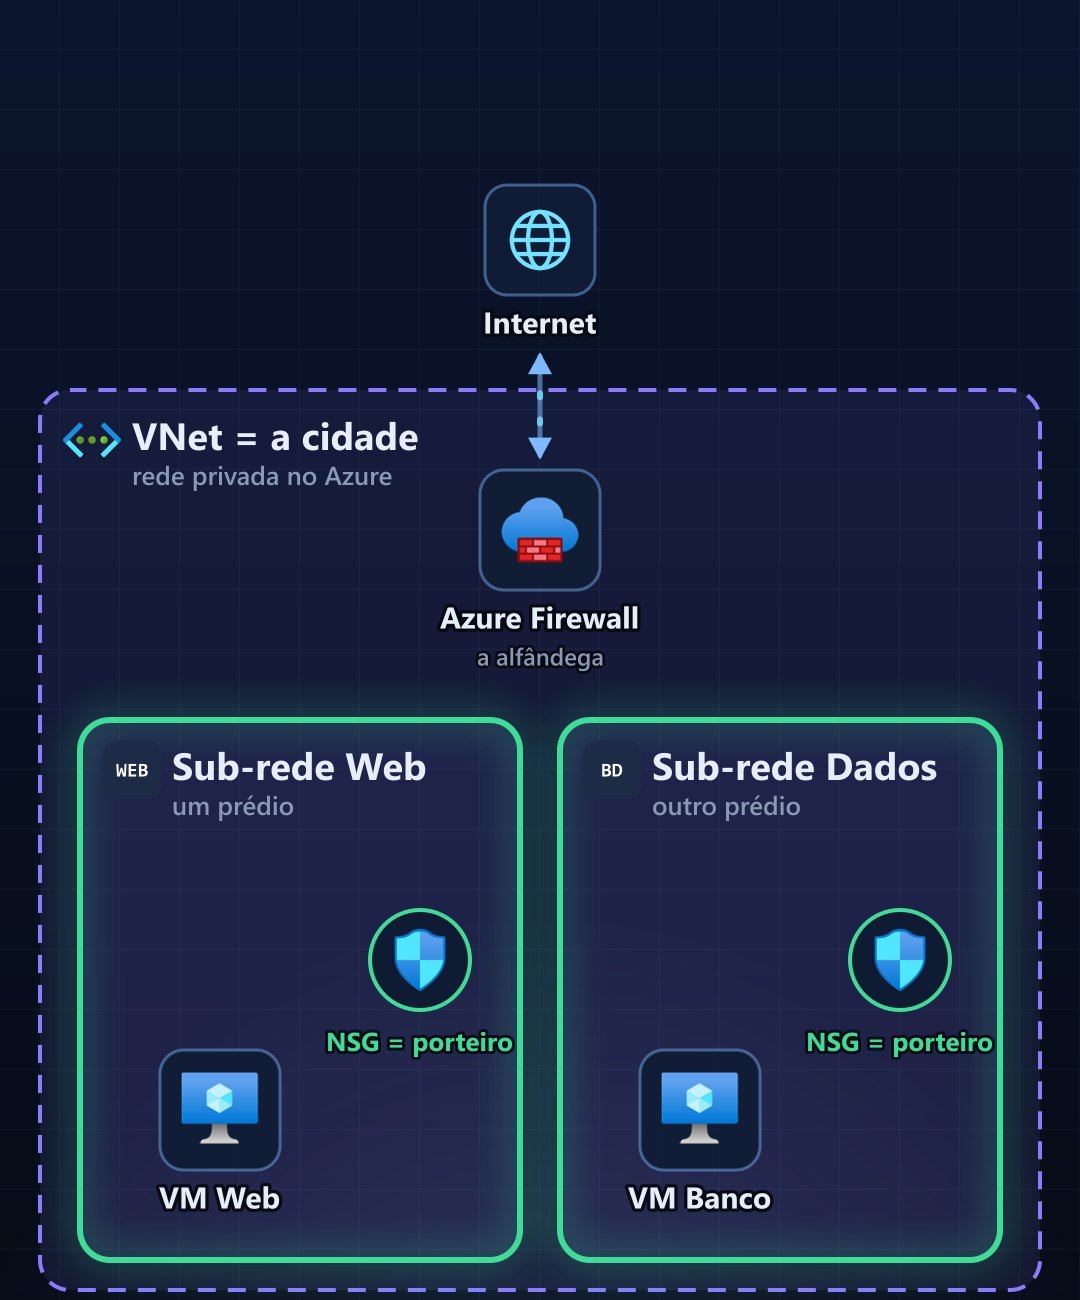
Para entender a diferença, pense na sua rede como uma cidade: a VNet é a cidade, cada sub-rede é um prédio, o NSG é o porteiro de cada prédio e o Azure Firewall é a alfândega na fronteira.
⚡ Destaques Rápidos
- VNet: o bloco fundamental da sua rede privada no Azure, onde os recursos se comunicam entre si, com a internet e com a rede local.
- NSG: regras de origem, destino, porta e protocolo que permitem ou negam tráfego. Fica associado à sub-rede ou à interface de rede da VM.
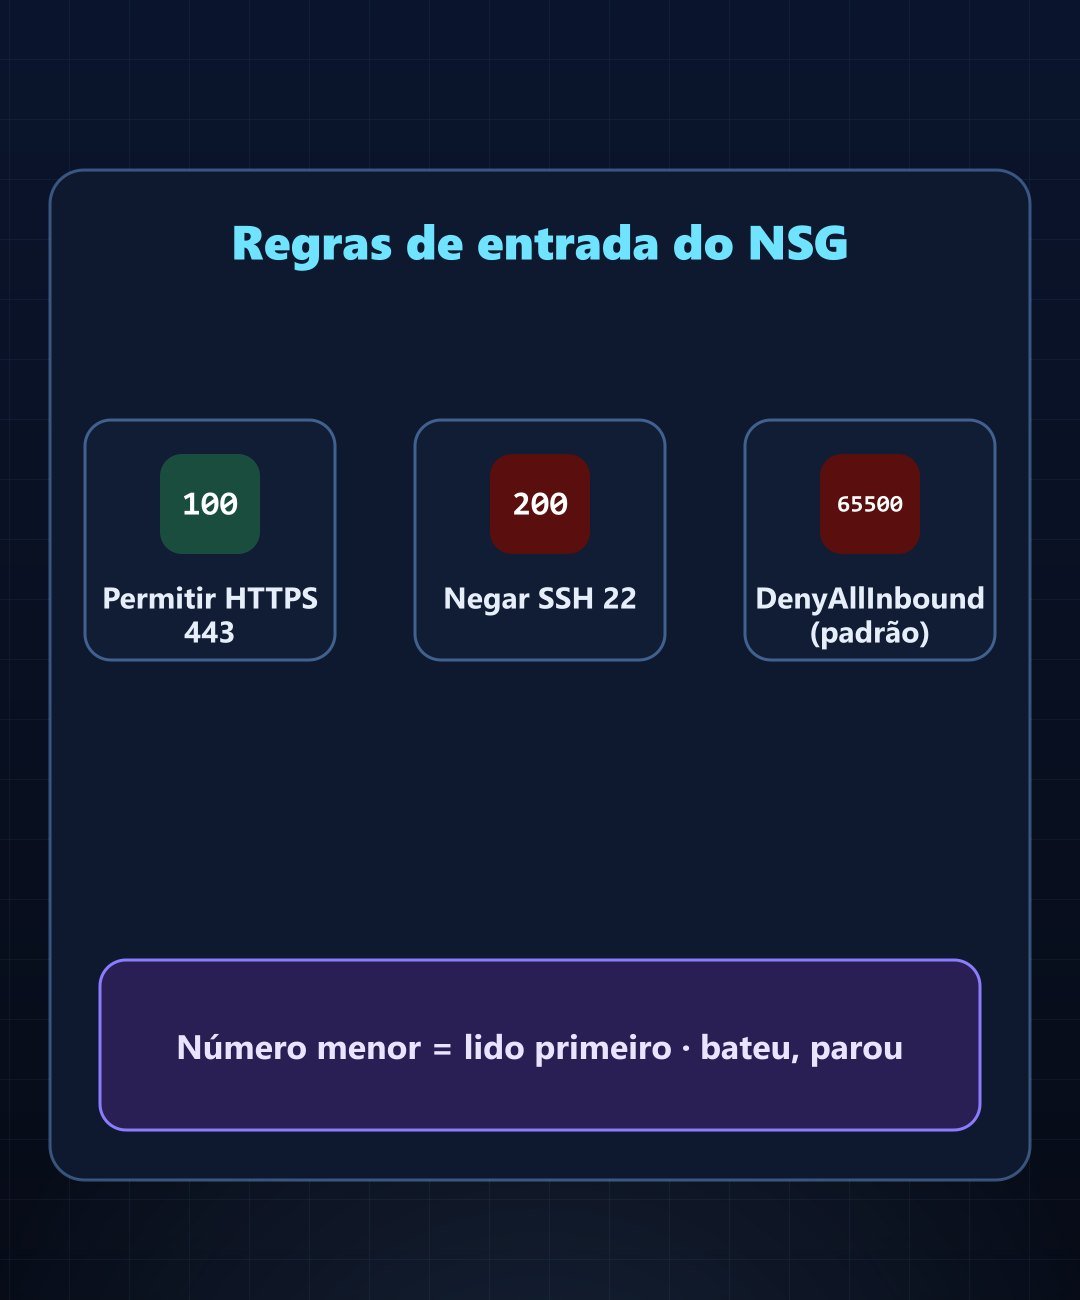
- Prioridade: número menor é processado primeiro; quando o tráfego bate numa regra, o processamento para. No fim, a regra padrão DenyAllInbound nega o que não foi liberado.
- Azure Firewall: firewall como serviço, gerenciado e com estado, que inspeciona o tráfego norte-sul e leste-oeste.
- Nega por padrão: o Azure Firewall bloqueia todo o tráfego até você criar regras; com regras de aplicativo, dá para liberar por FQDN.
⟩_ A cidade: Azure Virtual Network
Segundo a documentação, a Azure Virtual Network é o bloco fundamental da sua rede privada no Azure. É nela que recursos como máquinas virtuais se comunicam com segurança entre si, com a internet e com a rede local da empresa.
⟩_ Os prédios: sub-redes
Dentro da VNet, você divide o espaço em sub-redes — no nosso exemplo, uma para a aplicação web e outra para o banco de dados. A filtragem de tráfego entre sub-redes pode ser feita com grupos de segurança de rede (NSG), com soluções de rede virtual como um firewall, ou com as duas coisas.
⟩_ O porteiro: NSG
O NSG contém regras de segurança que permitem ou negam tráfego de entrada e de saída. Cada regra define origem, destino, porta, protocolo, direção e ação.
Ele pode ser associado à sub-rede (vale para o prédio inteiro) ou à interface de rede de uma VM. Para tráfego de entrada, o Azure avalia primeiro o NSG da sub-rede e depois o da interface de rede. A própria documentação recomenda escolher um dos dois níveis, e não os dois, para evitar regras em conflito.
⟩_ A lista do porteiro: prioridade e regras padrão
Cada regra tem uma prioridade entre 100 e 4096. Números menores são processados primeiro e, quando o tráfego bate numa regra, o processamento para.
O Azure cria regras padrão com a menor prioridade, para que as suas sejam sempre avaliadas antes:
- AllowVNetInBound (65000) — permite o tráfego vindo da própria rede virtual;
- AllowAzureLoadBalancerInBound (65001) — permite o tráfego do Azure Load Balancer;
- DenyAllInbound (65500) — nega todo o resto.
⟩_ A alfândega: Azure Firewall
O Azure Firewall é um firewall como serviço, totalmente com estado, com alta disponibilidade integrada. Ele inspeciona tanto o tráfego norte-sul (entrando e saindo) quanto o leste-oeste (entre redes). Existe em três SKUs: Basic, Standard e Premium.
Ele fica numa sub-rede própria, a AzureFirewallSubnet. Para produção, a Microsoft recomenda o modelo hub-and-spoke, com o firewall numa rede virtual central.
⟩_ Como o tráfego chega à alfândega
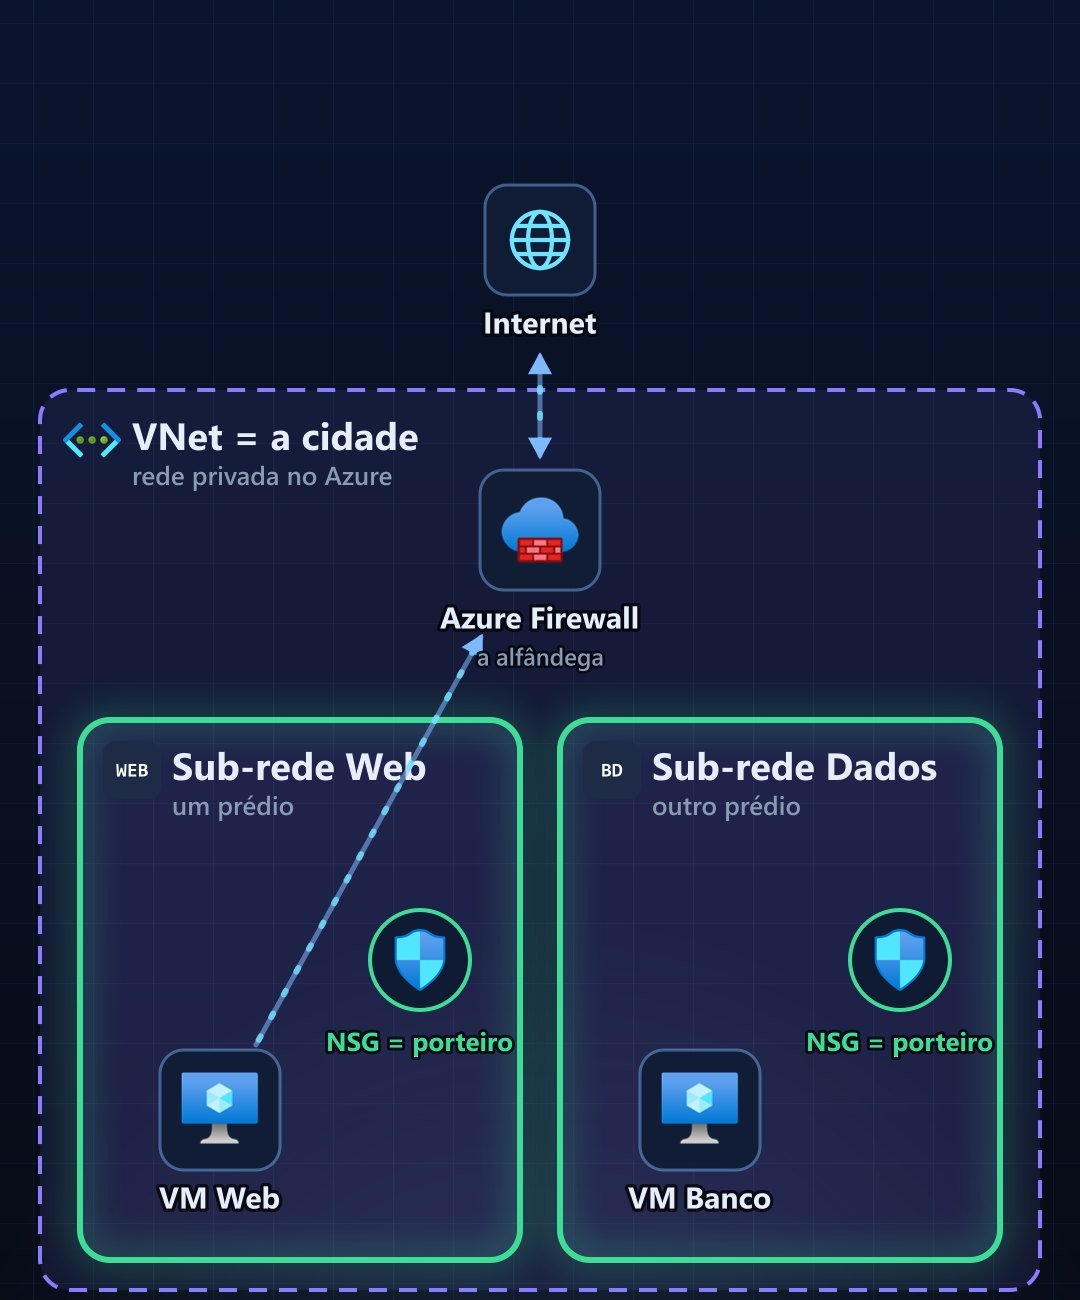
O tráfego só passa pelo firewall se você rotear para ele. No tutorial oficial, a sub-rede da carga de trabalho recebe uma tabela de rotas com a rota padrão 0.0.0.0/0 e próximo salto Virtual appliance, apontando para o IP privado do firewall.
⟩_ A alfândega começa fechada
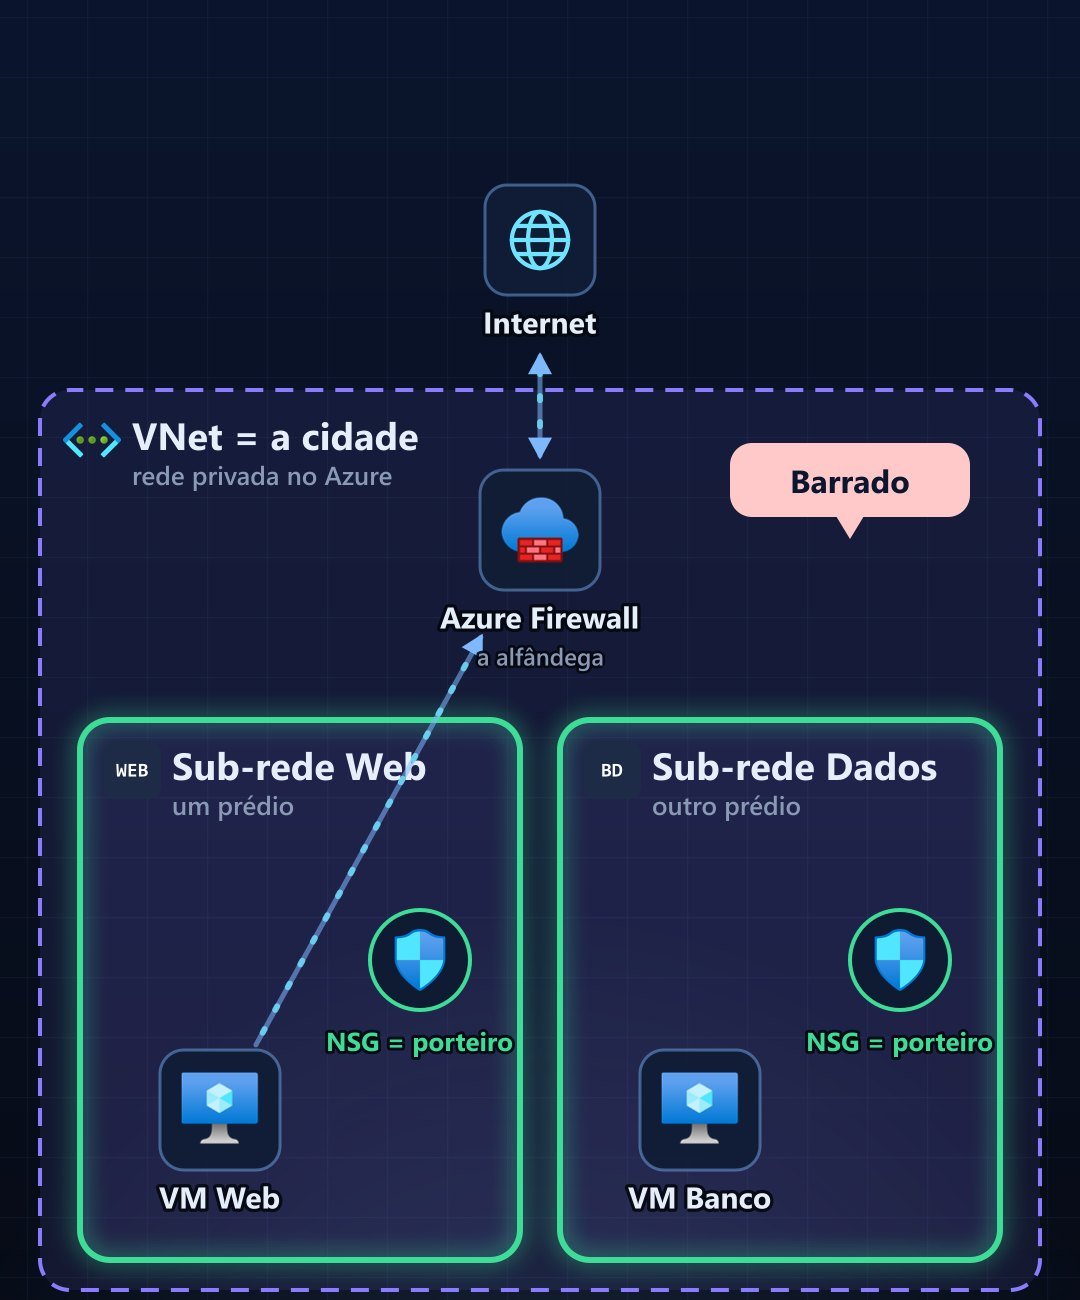
Por padrão, o Azure Firewall nega todo o tráfego até você configurar regras para liberar. As regras são terminativas: bateu, parou. A ordem de processamento é DNAT, depois regras de rede, depois regras de aplicativo.
Com regras de aplicativo, você libera por FQDN — por exemplo, só o domínio do seu fornecedor. O que não estiver liberado é negado.
⟩_ Resumo
O NSG é o porteiro de cada prédio: regras simples por IP, porta e protocolo, na sub-rede ou na placa de rede. O Azure Firewall é a alfândega da cidade: um serviço gerenciado e central, que começa negando tudo e filtra até por nome de domínio.
- Microsoft Learn — What is Azure Virtual Network?
- Microsoft Learn — Azure network security groups overview
- Microsoft Learn — How network security groups filter network traffic
- Microsoft Learn — What is Azure Firewall?
- Microsoft Learn — Azure Firewall rule processing logic
- Microsoft Learn — Deploy and configure Azure Firewall using the Azure portal