De quem é a culpa na nuvem? O modelo de responsabilidade compartilhada explicado
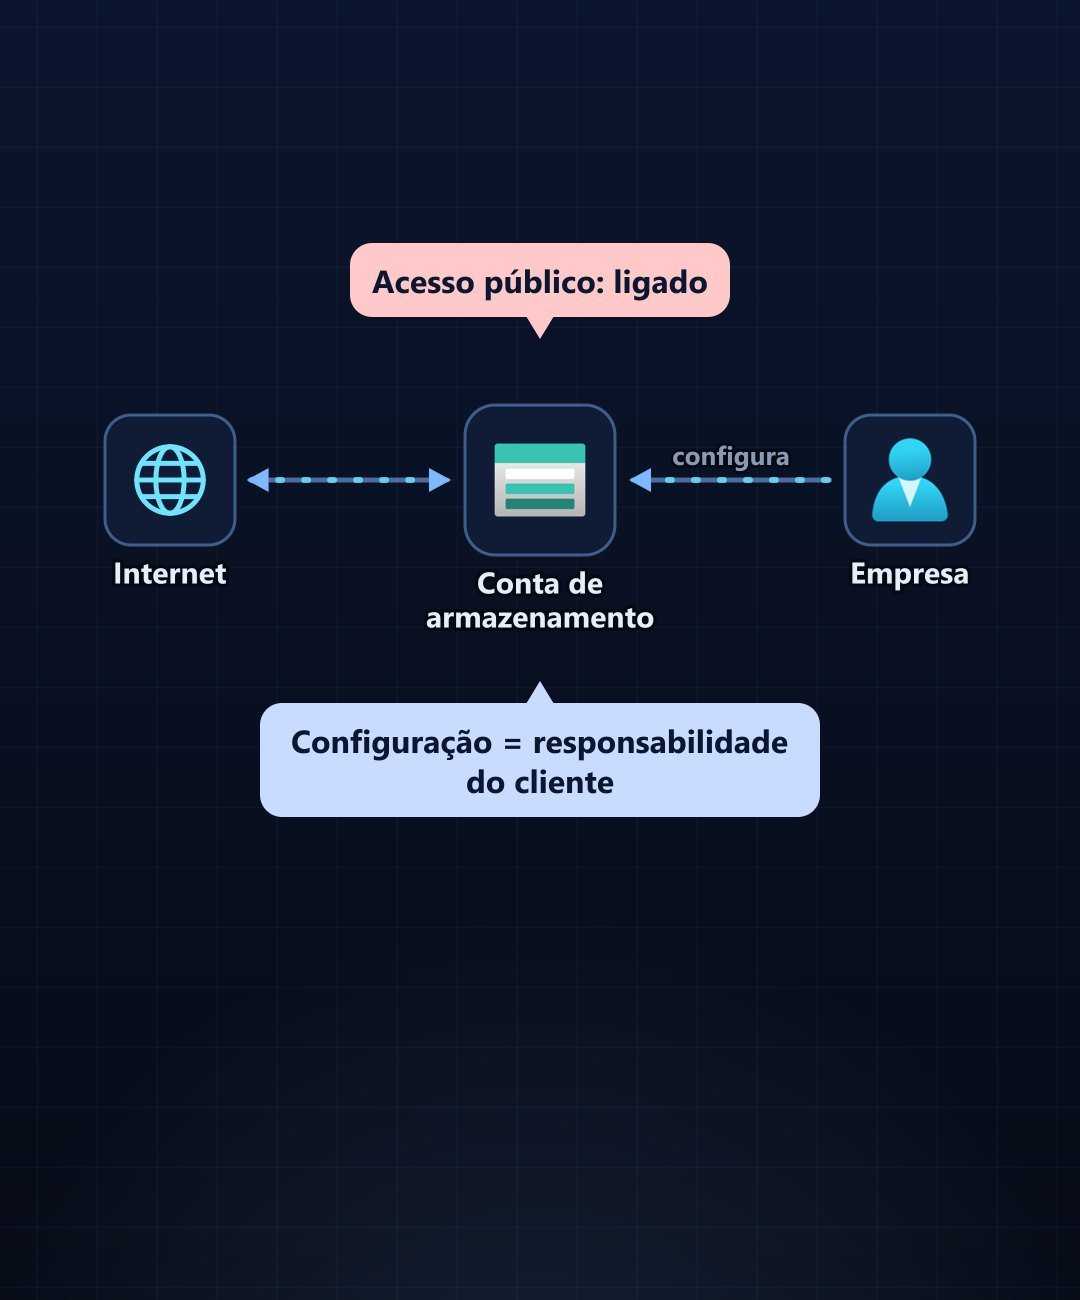
Uma empresa deixou uma conta de armazenamento aberta na internet, e os dados vazaram. De quem é a responsabilidade: da empresa ou da Microsoft?
A resposta está no modelo de responsabilidade compartilhada. Na nuvem, as tarefas de segurança são divididas entre você e o provedor — e essa divisão muda conforme o tipo de serviço.
⚡ Destaques Rápidos
- Local (on-premises): tudo é seu, do datacenter aos dados.
- IaaS: a Microsoft cuida de datacenter, rede física e servidores físicos; sistema operacional e aplicações ficam com você.
- PaaS: a Microsoft também assume o sistema operacional.
- SaaS: a Microsoft cuida de quase toda a pilha.
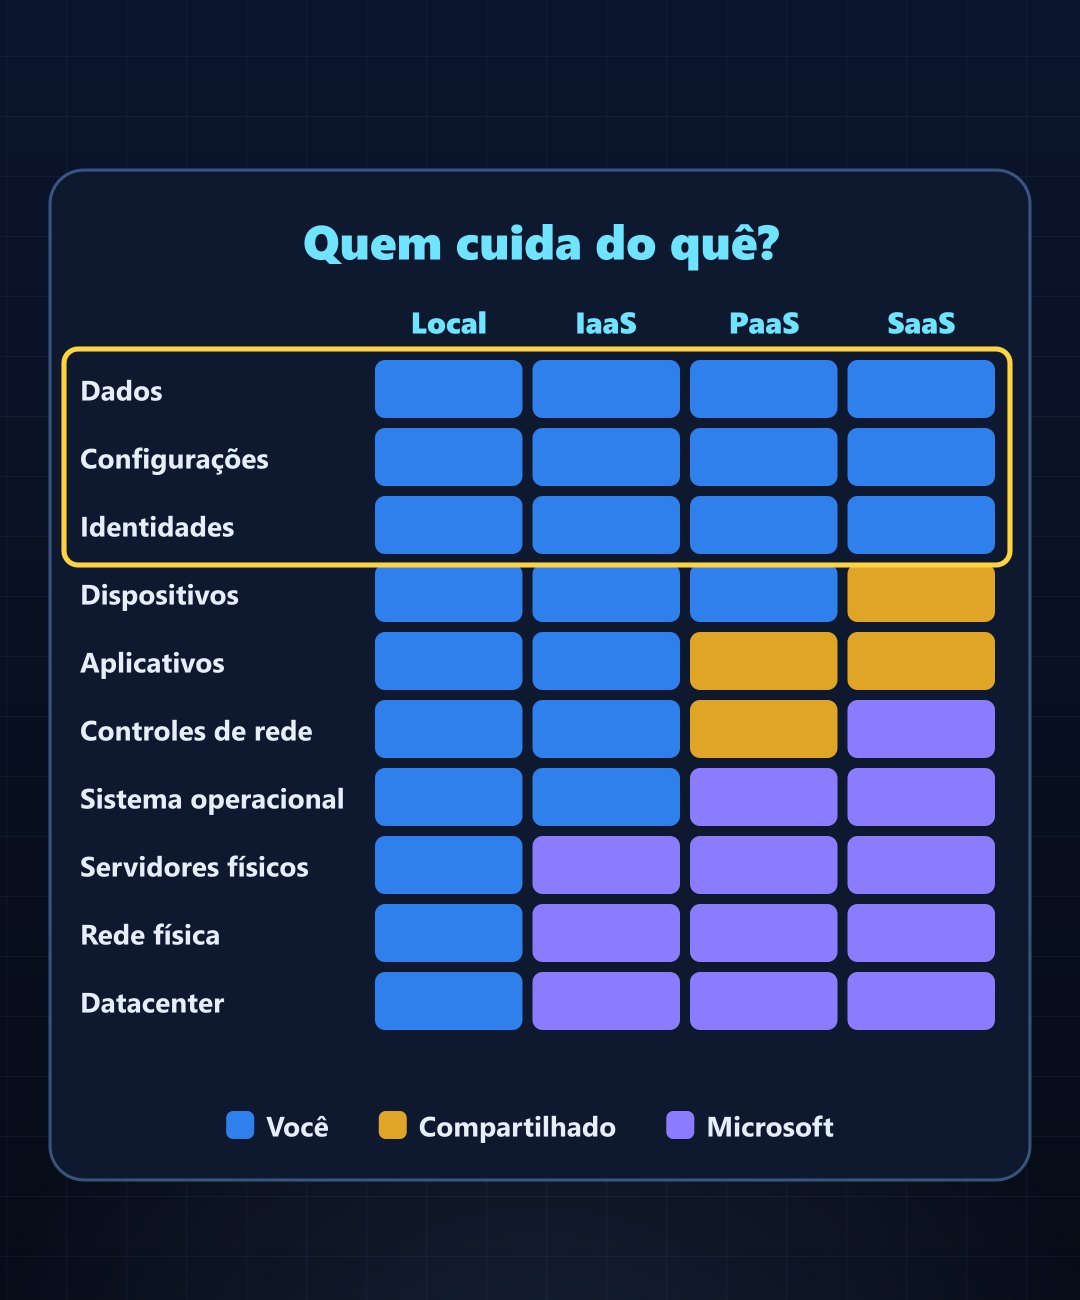
- Sempre seus, em qualquer modelo: dados, configurações e identidades — incluindo quem pode acessar o quê.
⟩_ A matriz de responsabilidades
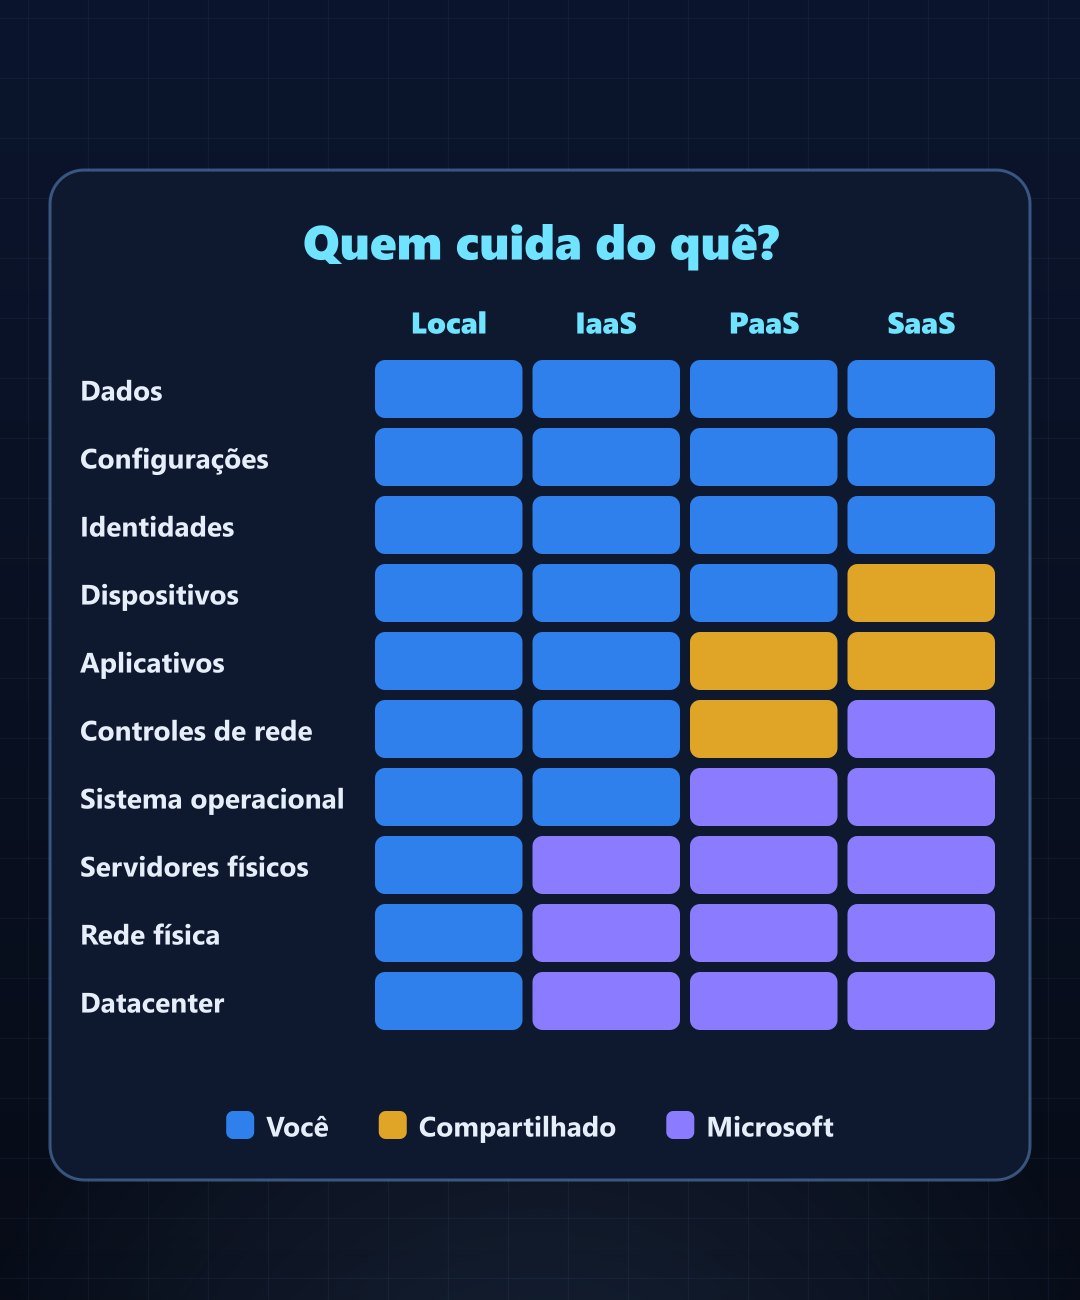
A documentação oficial do Azure divide a pilha em áreas — dados, configurações, identidades, dispositivos, aplicações, controles de rede, sistema operacional, servidores físicos, rede física e datacenter — e mostra quem responde por cada uma em cada modelo de serviço.
⟩_ Local e IaaS
No seu próprio datacenter, você é dono de toda a pilha. No IaaS — como as Máquinas Virtuais do Azure —, a Microsoft passa a cuidar do datacenter, da rede física e dos servidores físicos. Sistema operacional, aplicações e controles de rede continuam com você.
⟩_ PaaS e SaaS
No PaaS — como o Azure App Service, o Azure Functions e o Banco de Dados SQL do Azure —, a Microsoft também gerencia o sistema operacional, e aplicações e controles de rede passam a ser compartilhados. No SaaS — como o Microsoft 365 —, a Microsoft cuida de quase toda a pilha, incluindo os controles de rede.
⟩_ O que nunca sai da sua mão
Em todos os modelos, dados, configurações e identidades são responsabilidade do cliente. Isso inclui classificar e proteger dados, gerenciar contas de usuário e implementar o controle de acesso — RBAC, autenticação multifator e políticas de acesso condicional.
⟩_ O veredito
No caso da conta de armazenamento aberta, a falha está numa configuração — e configurações são sempre do cliente. A Microsoft entrega a infraestrutura protegida, mas quem define quem acessa os dados é você.
⟩_ E com IA?
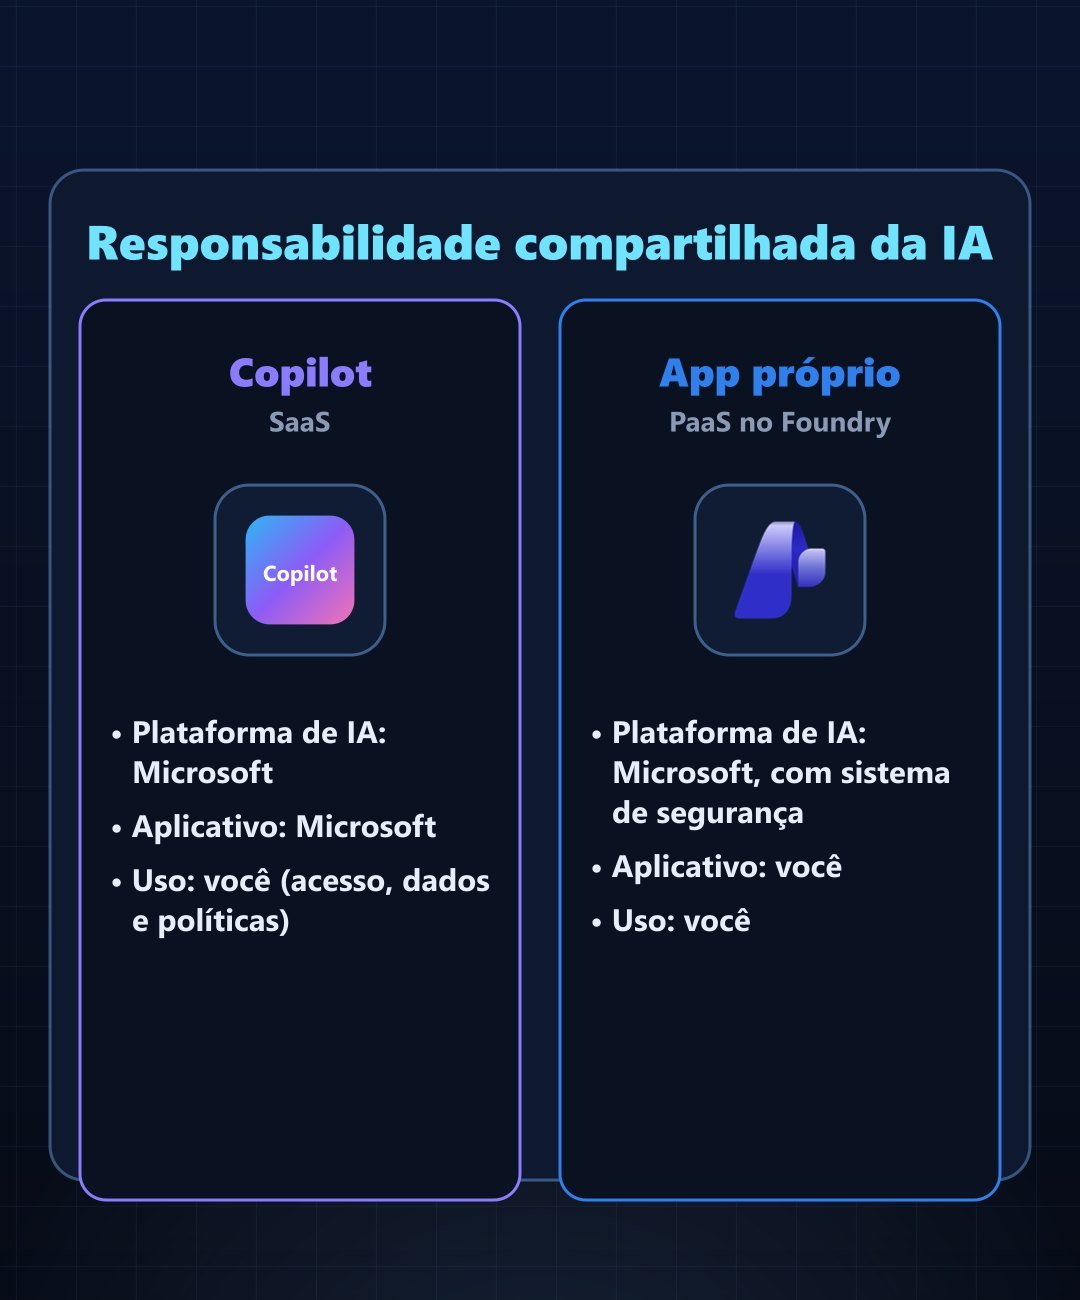
A Microsoft estende o modelo para cargas de trabalho de IA em três camadas: plataforma de IA, aplicativo de IA e uso da IA. Num Copilot (SaaS), a Microsoft cuida da plataforma e do aplicativo. Num aplicativo próprio construído sobre um serviço PaaS, a plataforma conta com sistemas de segurança integrados da Microsoft, mas o aplicativo e o uso passam a ser seus.
Por isso a recomendação oficial é "configurar antes de customizar": começar por soluções SaaS e só partir para PaaS quando a necessidade exigir.
⟩_ Resumo
A nuvem divide o trabalho de segurança, mas não elimina a sua parte. Dados, configurações e identidades são sempre seus — em qualquer modelo.