Zero Trust na prática: por que um login com a senha certa foi bloqueado
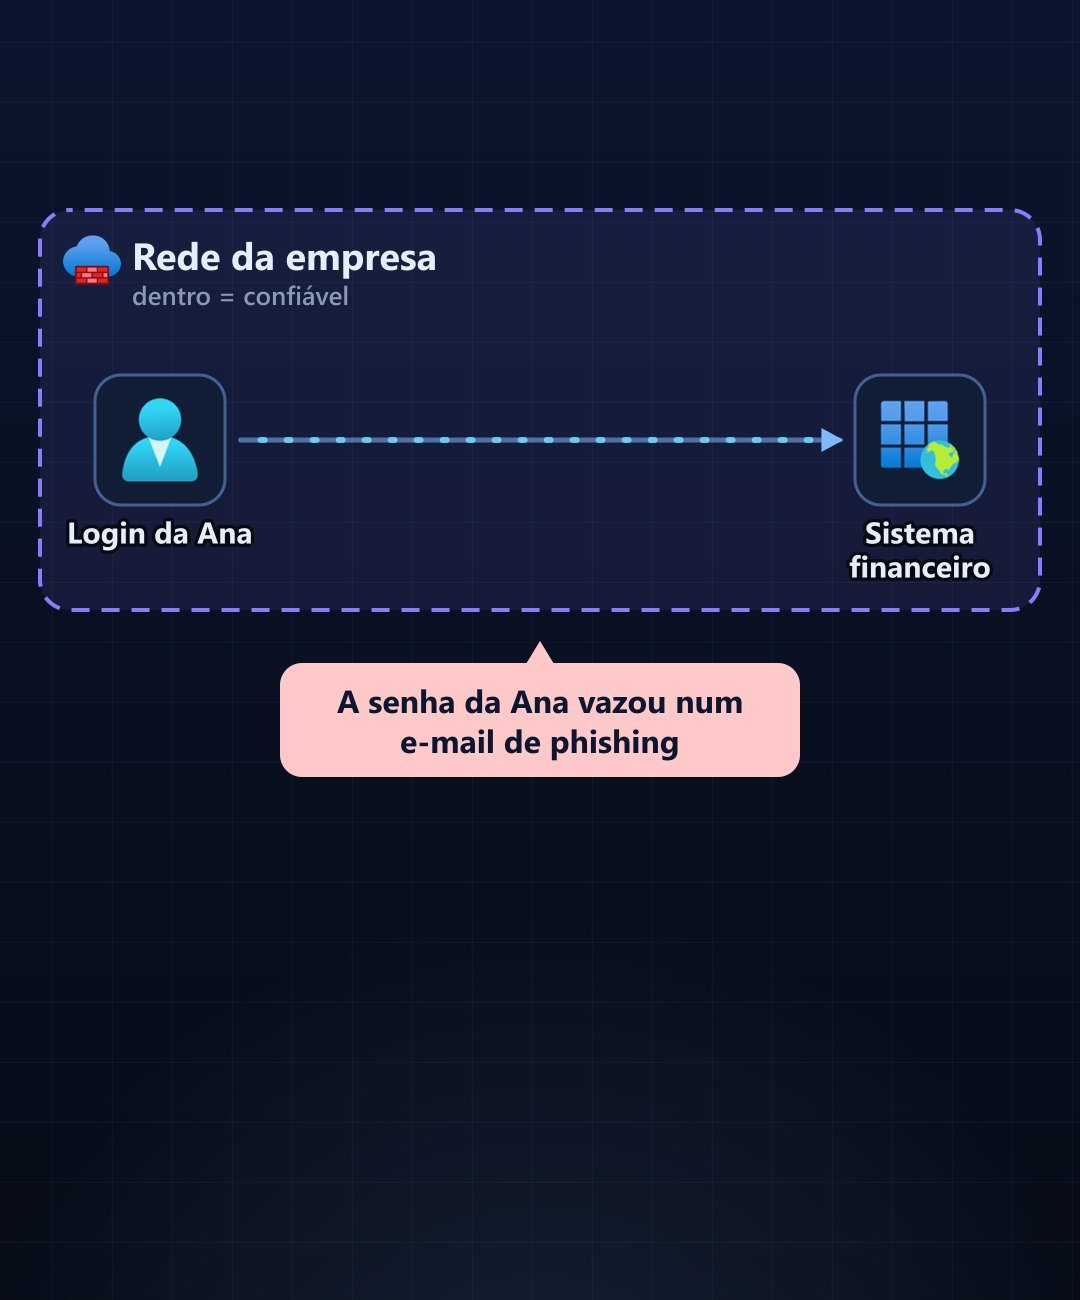
São três da manhã e alguém entra no sistema financeiro com a senha correta da Ana. A senha confere. O acesso deveria ser liberado?
No modelo de segurança antigo, a resposta seria sim. No Zero Trust, a resposta depende de muito mais do que a senha. Neste artigo, montamos a arquitetura que toma essa decisão.
⚡ Destaques Rápidos
- Nunca confie, sempre verifique: toda solicitação de acesso é tratada como não confiável, não importa de onde venha.
- Acesso Condicional do Microsoft Entra é o motor de políticas do Zero Trust da Microsoft.
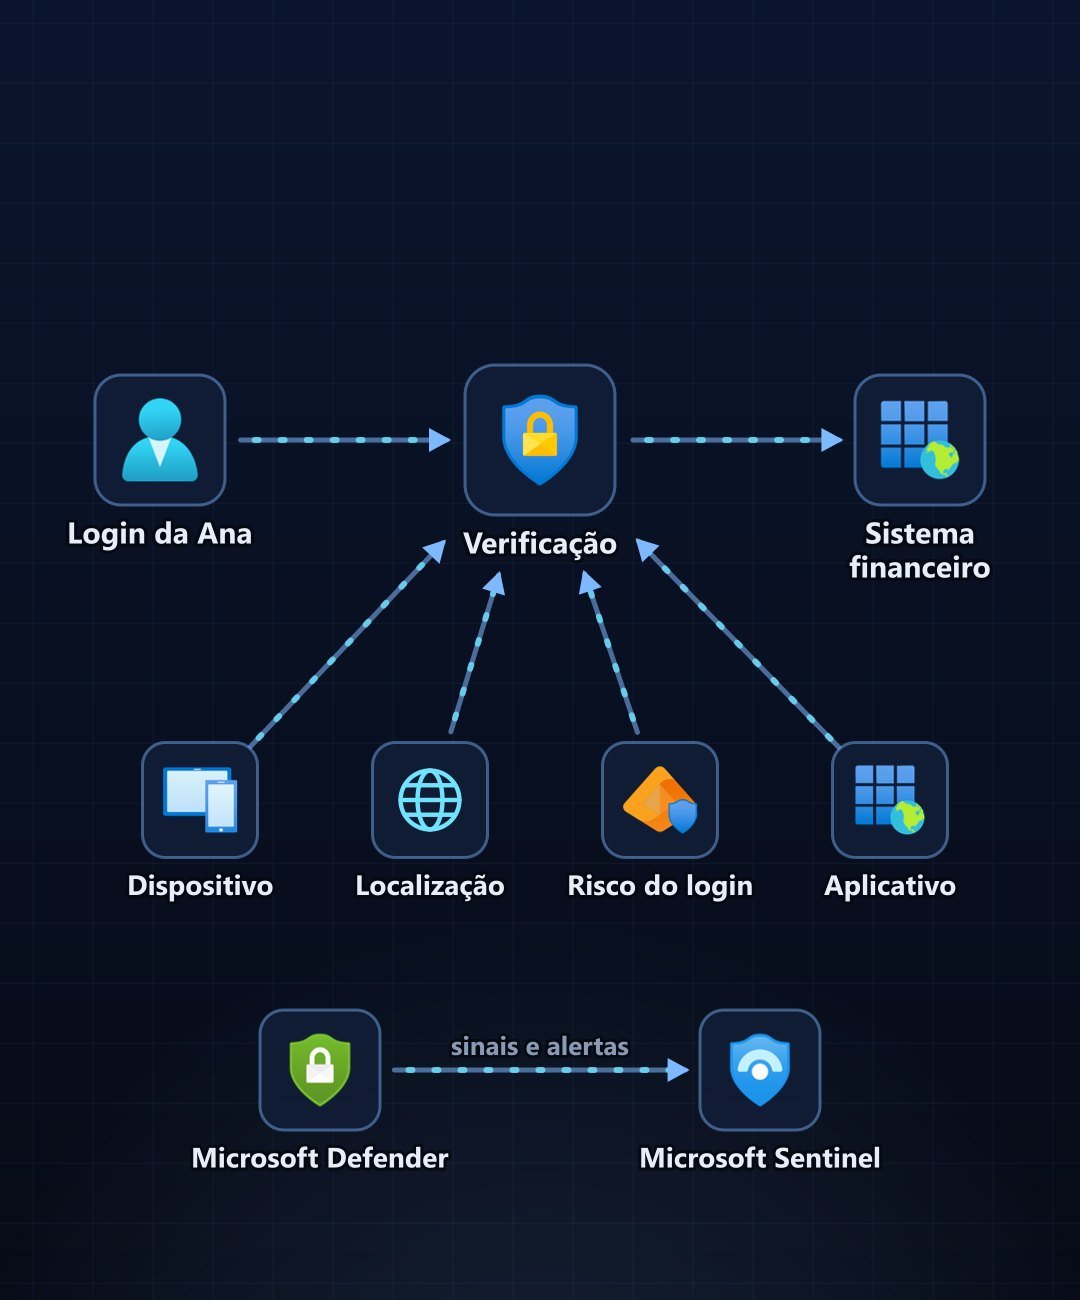
- Sinais: usuário, dispositivo, localização, aplicativo e risco do login.
- Decisões: liberar, bloquear ou exigir mais uma prova, como MFA.
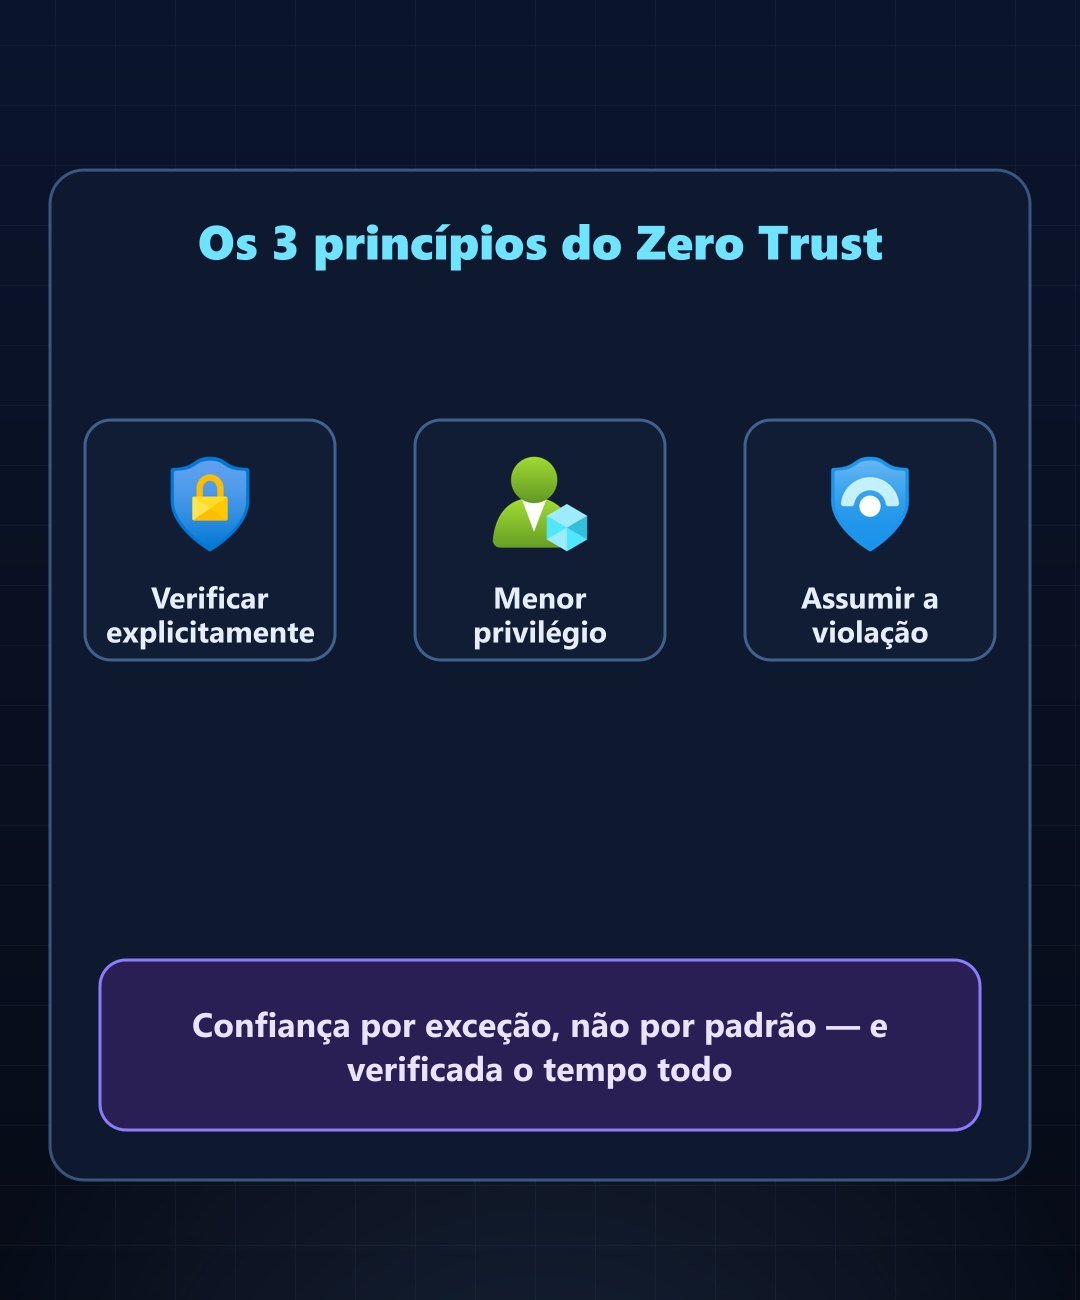
- 3 princípios: verificar explicitamente, menor privilégio e assumir a violação.
⟩_ O problema do modelo antigo
Os modelos tradicionais confiavam no perímetro da rede: quem estava dentro era considerado seguro. Isso funcionava contra ameaças antigas, mas os ataques modernos usam identidade comprometida, phishing e sequestro de sessão — e não dependem de onde a pessoa está conectada.
⟩_ Nunca confie, sempre verifique
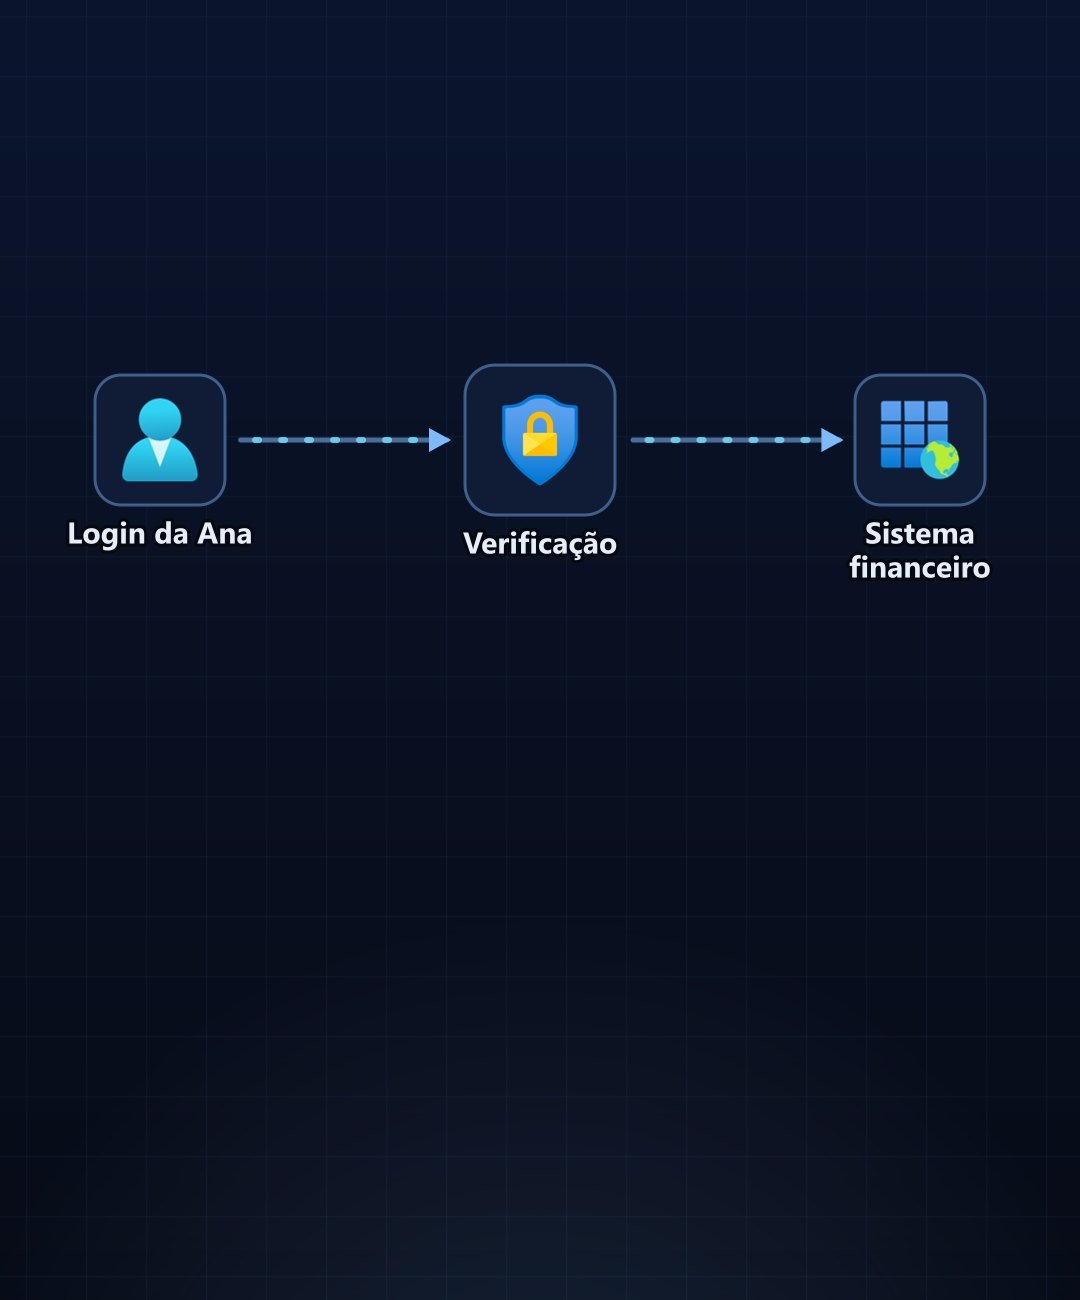
O Zero Trust parte de uma ideia simples: nunca confiar, sempre verificar. O acesso só é concedido depois de verificar quem está pedindo, de qual dispositivo, de onde, com qual comportamento e qual o nível de risco. E a verificação não acontece uma vez só: ela é contínua durante a sessão.
⟩_ Quem decide: o Acesso Condicional
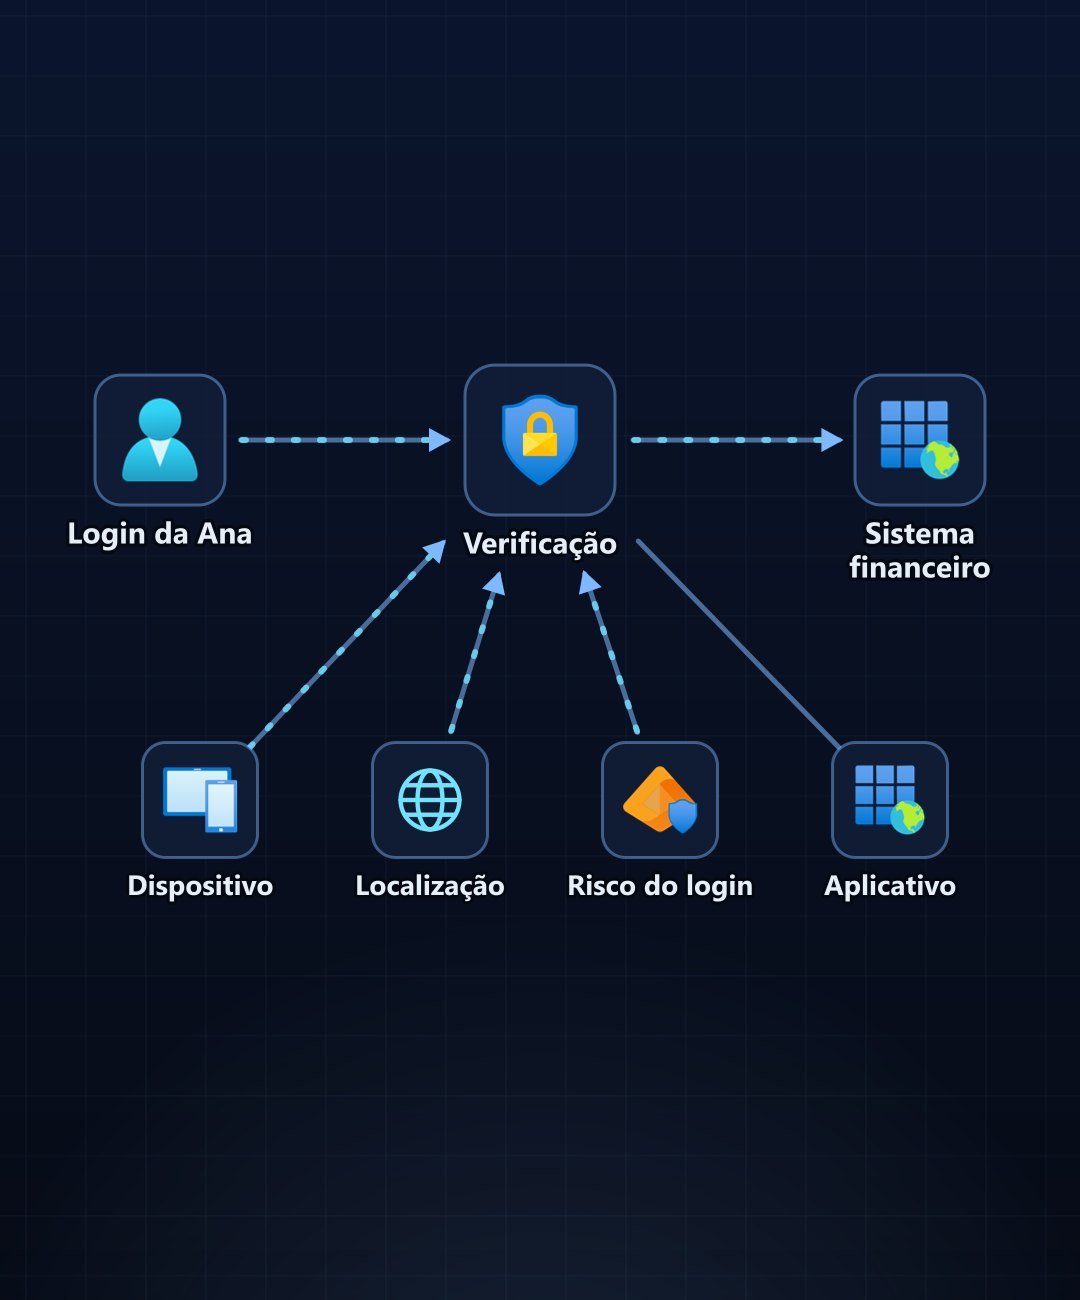
No ecossistema Microsoft, quem toma essa decisão é o Acesso Condicional do Microsoft Entra, descrito pela própria Microsoft como o motor de políticas do Zero Trust. As políticas funcionam como regras "se… então": se um usuário quer acessar um recurso, então precisa cumprir uma condição.
Para decidir, ele junta sinais como:
- Usuário, grupo ou agente que pede o acesso;
- Localização (faixas de IP e países/regiões);
- Dispositivo (plataforma e estado, como conformidade);
- Aplicativo acessado;
- Risco do usuário e do login, calculado pelo Microsoft Entra ID Protection.
⟩_ A decisão
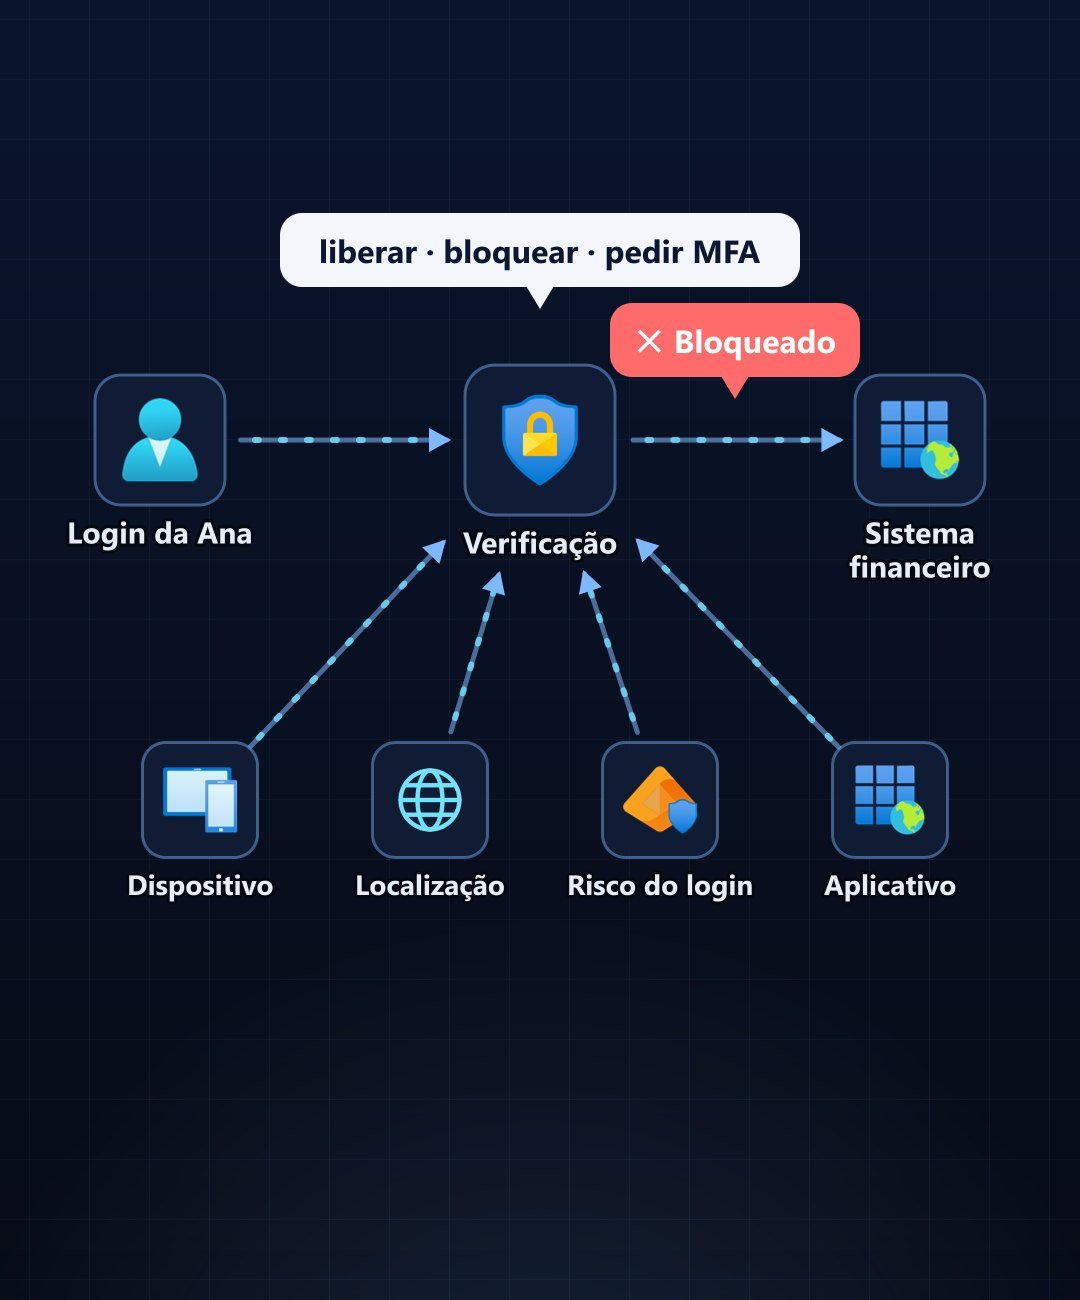
Com esses sinais, a política pode bloquear, liberar ou liberar exigindo mais controles — como autenticação multifator, dispositivo em conformidade ou troca de senha. Um detalhe importante: o Acesso Condicional é aplicado depois do primeiro fator. Por isso a senha correta, sozinha, não garante a entrada.
No caso da Ana: login de madrugada, de outro país e com risco alto. Bloqueado.
⟩_ Os 3 princípios do Zero Trust
O resultado é trocar a "confiança por padrão" pela confiança por exceção.
- Verificar explicitamente: toda solicitação é autenticada e autorizada usando todos os sinais disponíveis.
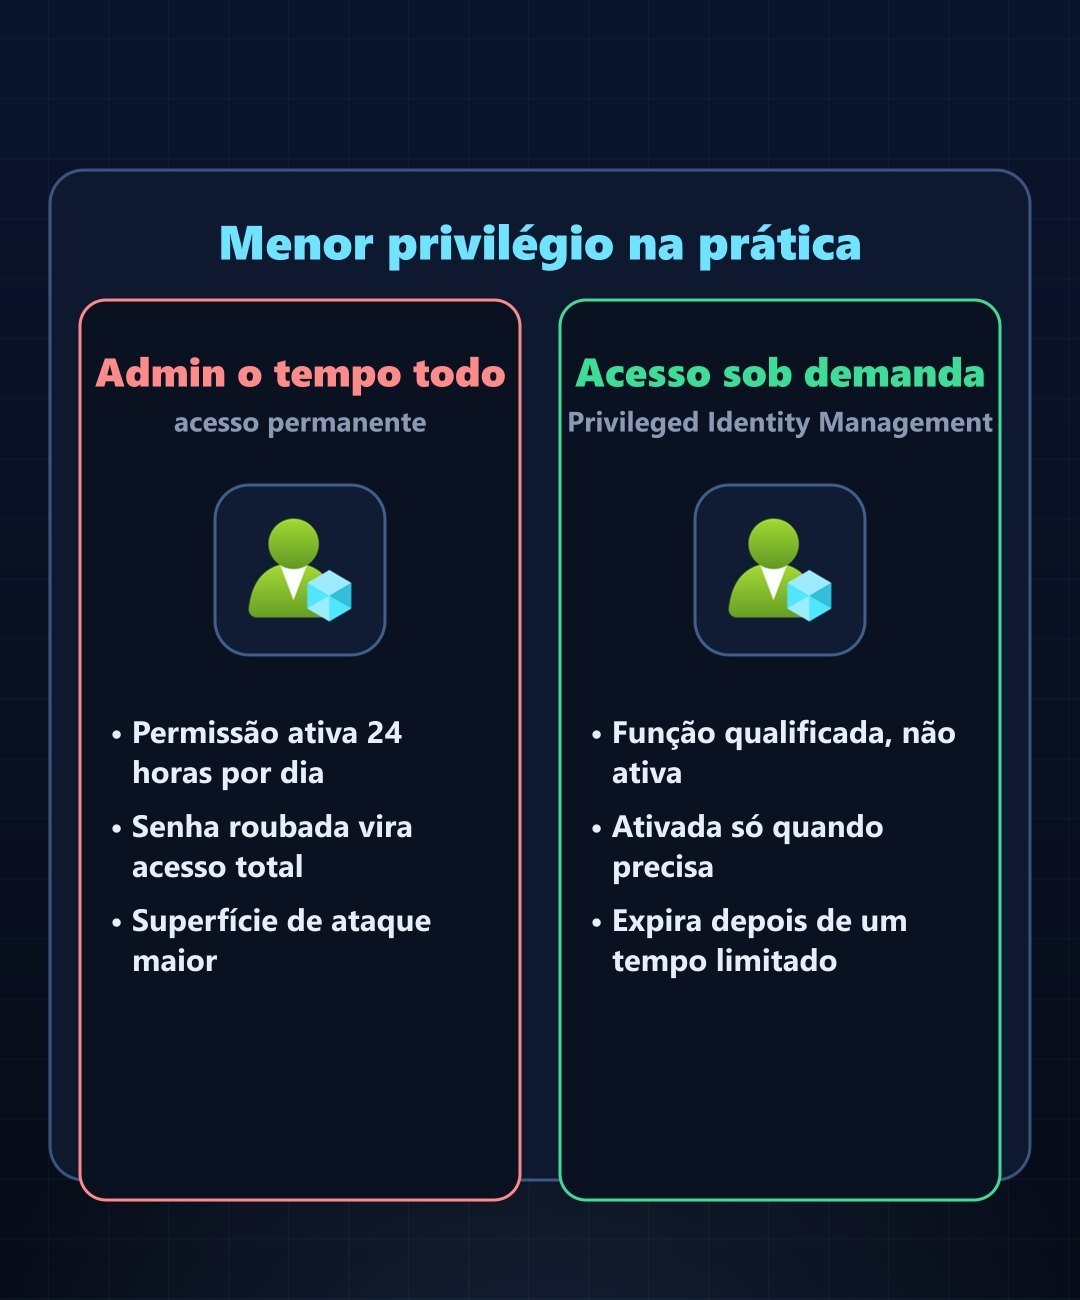
- Menor privilégio: usuários e cargas de trabalho recebem só o acesso necessário, pelo menor tempo necessário.
- Assumir a violação: os controles partem do princípio de que o atacante pode já estar dentro do ambiente, focando em limitar o impacto e detectar e responder rápido.
⟩_ Menor privilégio na prática: PIM
Em vez de manter alguém como administrador o tempo todo, o Privileged Identity Management (PIM) deixa a função como qualificada: o acesso privilegiado é ativado só quando necessário e expira depois de um tempo limitado. Menos acesso permanente significa menos superfície de ataque.
⟩_ Assumir a violação: detectar e responder
Assumir a violação significa monitorar continuamente. Na plataforma de operações de segurança da Microsoft, o Microsoft Defender detecta comportamentos suspeitos e o Microsoft Sentinel correlaciona sinais e alertas, com automação para responder a incidentes.
⟩_ Resumo
Verificar sempre, dar o mínimo de acesso e assumir que o ataque já começou. É assim que um login com a senha certa pode — e deve — ser bloqueado.